La Ley N.° 29733 obliga a proteger los datos personales, pero no dice cómo. Ese «cómo» lo intentó resolver la Directiva de Seguridad de la Información Administrada por los Bancos de Datos Personales, aprobada por Resolución Directoral N.° 019-2013-JUS/DGPDP y publicada por la Autoridad Nacional de Protección de Datos Personales como Directiva de seguridad para el tratamiento de datos personales. Trece años después sigue siendo el único documento peruano que traduce la obligación abstracta de «adoptar medidas de seguridad» en una lista concreta y graduada de controles. Este artículo explica su mecánica, la contrasta con el reglamento vigente desde 2025 y muestra cómo implementarla en organizaciones de distinto tamaño.
Qué es esta directiva y qué valor tiene hoy
La segunda disposición complementaria final de la Ley N.° 29733 encargó a la autoridad elaborar una directiva de seguridad. El resultado, publicado a fines de 2013, se apartó deliberadamente del formato habitual. Su propia presentación lo dice sin rodeos: la autoridad quiso evitar «un documento con términos generales o lugares comunes», y por eso cruzó los criterios que caracterizan un tratamiento —tipo de datos, número de datos por persona, número de personas, tiempo de uso— para ofrecer una suerte de «diseño a la medida».
Ese mismo texto contiene una advertencia que conviene tener presente al citarla: «Esta es una directiva, es decir una indicación de cómo pueden hacerse las cosas, un documento facilitador. Si los administrados encuentran que pueden cumplir las normas de seguridad con criterios o protocolos distintos pero igualmente eficientes deben recordar que su obligación es adecuarse a la ley y el reglamento, no a la directiva». Dicho de otro modo: la directiva no crea obligaciones nuevas, ordena las que ya existen. Pero es la vara con la que el fiscalizador mide, y por eso apartarse de ella exige poder demostrar que el sustituto es al menos igual de eficaz.
Hay una segunda advertencia, esta implícita. El apartado de responsabilidades encarga a la autoridad revisar la directiva «cuando menos» de forma bianual para mantener su aplicabilidad e idoneidad. Esa revisión no ha ocurrido: el texto sigue apoyado en el Decreto Supremo N.° 003-2013-JUS, derogado por el Decreto Supremo N.° 016-2024-JUS, y en versiones de las normas técnicas peruanas que ya han sido reemplazadas. La directiva conserva su valor metodológico, pero el estándar exigible hoy es el del reglamento nuevo. Donde ambos digan cosas distintas, manda el reglamento. Es la misma tensión que arrastra la Directiva de videovigilancia de 2020, redactada también sobre el reglamento derogado.
El método: condiciones, requisitos y medidas
La directiva distingue tres niveles de exigencia, y esa distinción es la clave para leerla sin perderse. Las condiciones son recomendaciones que habilitan un entorno favorable —conocimiento de la norma, compromiso de la dirección, enfoque de riesgo—; no se auditan una por una. Los requisitos son condiciones que deben ser demostrables: si no hay evidencia, no hay cumplimiento. Las medidas técnicas son los controles concretos que permiten satisfacer los requisitos.
Sobre esa base, todo el documento se organiza alrededor de una variable: la categoría del tratamiento. Los mismos requisitos aparecen una y otra vez, pero con un valor distinto según la categoría: «requerido», «opcional» o «no aplica». Por eso el primer paso no es comprar un antivirus ni redactar una política, sino ubicar el banco de datos en su peldaño.
Paso 1: en qué peldaño está el banco de datos
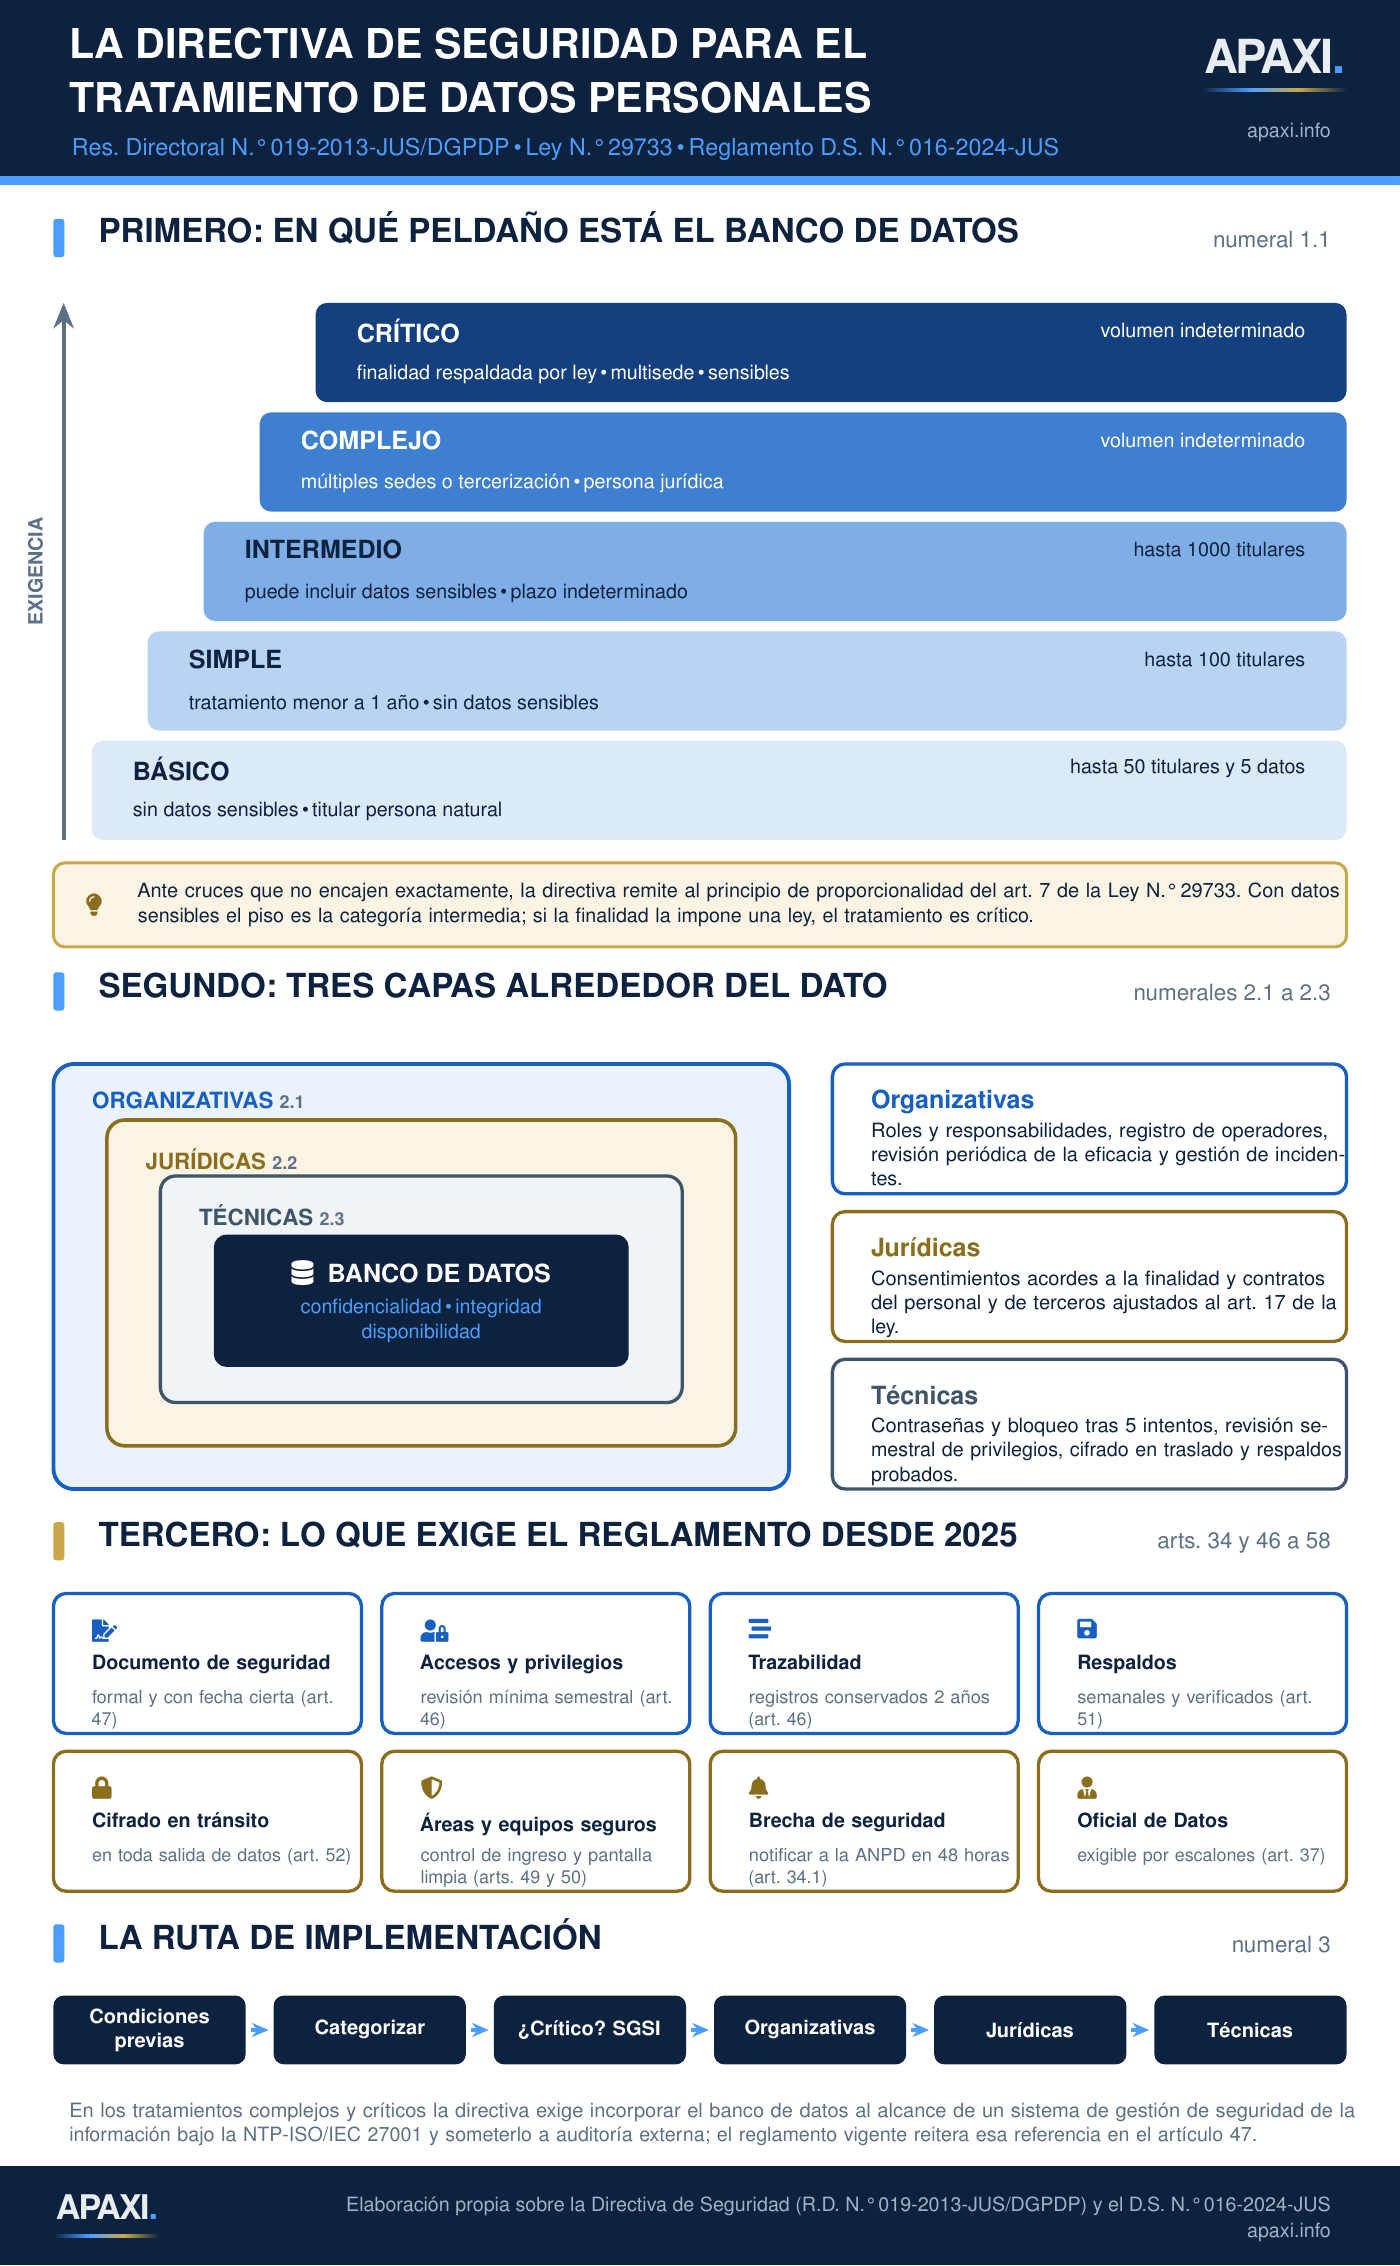
El numeral 1.1 define cinco categorías. Los criterios que las separan son el volumen de titulares, el número de datos por titular, la presencia de datos sensibles, el tiempo previsto de tratamiento, la titularidad —persona natural, jurídica o entidad pública—, la existencia de múltiples localizaciones y si la finalidad está respaldada por una norma legal.
Categorías del numeral 1.1 de la Directiva de Seguridad. La exigencia crece con el volumen, la sensibilidad, la duración y la dispersión del tratamiento.
La directiva es consciente de que los criterios no siempre encajan de forma exacta, y por eso el numeral 1.1.1 remite al principio de proporcionalidad del artículo 7 de la Ley N.° 29733 cuando no haya coincidencia. Dos reglas de desempate resultan especialmente útiles: si el banco puede contener datos sensibles, el piso es la categoría intermedia; si la finalidad la impone una norma legal, el tratamiento es crítico. Y una advertencia razonada del numeral 1.1.2: a una persona natural no se le puede exigir la categoría más alta porque no dispone de los recursos, mientras que a una entidad pública no se le puede asignar una categoría menor por el impacto de la información que maneja.
Paso 2: generar las condiciones
El numeral 1.2 separa condiciones externas —marco legal apropiado y conocimiento efectivo de la norma— de condiciones internas: compromiso del titular del banco para asignar recursos y dirección, comprensión del contexto organizativo, tecnológico, jurídico, contractual y físico del tratamiento, definición clara de roles con autoridad suficiente, y adopción de un enfoque de gestión del riesgo.
Parecen obviedades hasta que se comprueba lo contrario en campo. La causa más frecuente de un programa de protección de datos fallido no es técnica: es que nadie tiene el mandato ni el presupuesto para imponer un control que incomoda a un área operativa.
Paso 3: los requisitos exigibles, categoría por categoría
El numeral 1.3.1 fija ocho requisitos y los modula por categoría. Esta es la tabla que conviene tener a la mano al preparar una fiscalización, porque describe exactamente qué se puede exigir a cada organización.
Paso 4: las tres capas de medidas
El numeral 2 agrupa las medidas en tres familias que funcionan como capas concéntricas alrededor del dato. Antes de entrar en ellas, la directiva fija dos reglas transversales: el titular del banco debe designar un responsable de seguridad con capacidades y autoridad suficientes —si no lo designa, el rol recae en él mismo—, y debe limitar el banco a los datos estrictamente necesarios para la finalidad, evaluando además mecanismos de anonimización o disociación.
Estructura de roles proporcional a los datos a proteger, compromiso documentado con los principios de la ley, control y registro de los operadores con acceso, revisión periódica de la eficacia de las medidas, adecuación de sistemas y procesos del negocio, procedimientos documentados de tratamiento, programa de concienciación y entrenamiento, procedimiento de auditoría con periodicidad mínima anual, procedimiento de gestión de incidentes y procedimiento de asignación de privilegios con su registro.
Formatos de consentimiento adecuados a la finalidad para la que se acopian los datos —requeridos en las cinco categorías—, adecuación de los contratos del personal que trata datos y adecuación de los contratos con terceros, ambos coherentes con el deber de confidencialidad del artículo 17 de la ley.
Controles contra el acceso no autorizado, la alteración, la pérdida y el tratamiento no autorizado del banco de datos, más las medidas complementarias del numeral 2.3.5.
Contra el acceso no autorizado (2.3.1)
Aquí la directiva baja al detalle y fija parámetros verificables. Las contraseñas deben mantenerse en secreto, almacenarse cifradas en el servidor de autenticación, poder cambiarse cuando el usuario lo considere necesario, tener al menos ocho caracteres alfanuméricos con mayúsculas, minúsculas, números y un carácter especial, y bloquear al usuario tras cinco intentos fallidos consecutivos cuando el acceso esté expuesto en entornos públicos. Los privilegios de acceso se revisan al menos semestralmente, dejando registro de la revisión.
El bloqueo físico del banco de datos varía con la categoría: en básico y simple basta un gabinete, caja o gaveta con cerradura bajo responsabilidad del operador; de intermedio hacia arriba, cuando haya datos sensibles, se exige un ambiente aislado protegido por cerradura cuya responsabilidad recaiga en el titular del banco o en un responsable delegado. En el plano lógico, básico y simple admiten usuario y contraseña independientes por persona; de intermedio hacia arriba se exige identificador único asociado a perfiles, mecanismos de restricción de recursos y la posibilidad de autenticación fuerte —token, biometría, firma digital, tarjetas—. Y desde la categoría intermedia hay que llevar un registro de accesos con fecha y hora, persona que accede, identificador disociado del titular de los datos y motivo del acceso.
Contra la alteración (2.3.2)
Todo traslado de datos fuera del ambiente donde se ubica el banco requiere autorización del titular. Los datos en soporte físico viajan en un contenedor que impida el acceso y la lectura, con un mecanismo que evidencie si fue vulnerado; los datos en soporte informático viajan cifrados y con verificación de integridad. La eliminación en medios removibles exige borrado total o destrucción del medio, por personas expresamente designadas. Y la copia o reproducción de documentos con datos personales se registra indicando quién la solicita, quién está autorizado a hacerla, qué datos se copian, cuántas copias, motivo, quién la recibe, lugar de destino y periodo de validez, que además debe marcarse en la propia copia.
Contra la pérdida (2.3.3)
Copias de respaldo que permitan recuperar el banco, recuperación autorizada y pruebas de restauración. En intermedio, complejo y crítico las medidas complementarias del numeral 2.3.5 exigen que el respaldo esté cifrado y almacenado en un local seguro y distante del ambiente principal, y que las pruebas de recuperación se hagan al menos semestralmente documentando fecha, responsable, banco recuperado, archivo y fecha de los datos, tiempo de recuperación, resultados y acciones ante pruebas insatisfactorias.
Contra el tratamiento no autorizado (2.3.4)
Mantenimiento preventivo y correctivo por personal autorizado, protección contra software malicioso actualizada, almacenamiento cifrado de la información electrónica, protección de la información en tránsito mediante cifrado o protocolos seguros y firmas digitales, seguridad en el flujo transfronterizo —el importador implementa las medidas definidas por el exportador y lo acepta por escrito— y seguridad en la tercerización tecnológica: que el proveedor no acceda a los datos alojados en su infraestructura, que no dé acceso a terceros, que garantice la destrucción o irrecuperabilidad de los datos al terminar la relación, que use canales seguros y que cumpla las medidas en todos los lugares donde su infraestructura esté distribuida.
Dos controles de este bloque suelen sorprender por lo concretos. El numeral 2.3.4.10 obliga —desde la categoría simple— a restringir el uso de equipos de fotografía, video o audio en el área de tratamiento de datos personales, salvo autorización del titular. Y el numeral 2.3.4.11 gradúa la auditoría: verificación interna en la categoría intermedia, y auditoría externa en complejo y crítico, «a fin de asegurar imparcialidad en los resultados», con resultados que deben iniciar acciones correctivas.
Sobre incidentes, el numeral 2.3.4.2 impone informar al titular de los datos los incidentes que afecten significativamente sus derechos patrimoniales o morales, tan pronto se confirme el hecho, indicando naturaleza del incidente, datos comprometidos, recomendaciones y medidas correctivas. El numeral 2.3.5.6 detalla el registro interno del incidente con diez campos, incluida la recuperación de datos.
Lo que cambió con el reglamento de 2024
Desde el 30 de marzo de 2025, el capítulo VI del Decreto Supremo N.° 016-2024-JUS convirtió en obligación reglamentaria buena parte de lo que la directiva planteaba como orientación, y añadió exigencias que en 2013 no existían.
El cronograma del Oficial de Datos Personales, fijado en la primera disposición complementaria final del reglamento, corre desde la publicación del 30 de noviembre de 2024: un año después para empresas con ventas anuales superiores a 2300 UIT, dos años para medianas (más de 1700 y hasta 2300 UIT), tres años para pequeñas (más de 150 y hasta 1700 UIT) y cuatro años para microempresas. La Resolución Directoral N.° 100-2025-JUS-DGTAIPD, publicada el 31 de diciembre de 2025 y vigente desde el 1 de enero de 2026, precisó el perfil, las responsabilidades y la independencia funcional del cargo.
Conviene además corregir una confusión extendida: la evaluación de impacto relativa a la protección de datos personales del artículo 40 es facultativa —el propio texto dice «de manera facultativa y previa al tratamiento»—, aunque especialmente recomendada para datos sensibles, perfilado, personas en situación de vulnerabilidad y grandes volúmenes. Su incentivo está en el artículo 125.4: implementarla y acreditarla antes del inicio de un procedimiento sancionador es una atenuante de responsabilidad.
Cómo se ve un documento de seguridad que sí sirve
La combinación de la directiva y el artículo 47 del reglamento permite armar un índice que resiste una fiscalización. En organizaciones medianas suele ocupar entre veinte y cuarenta páginas, y su valor está en que cada sección remite a evidencia real, no a declaraciones.
Cuatro casos de aplicación
Los siguientes casos son configuraciones típicas, no expedientes concretos. Sirven para ver cómo la categorización cambia la respuesta.
La bodega con un cuaderno de clientes
Un negocio familiar anota nombre, teléfono y dirección de unos ochenta clientes para reparto a domicilio. Volumen bajo, sin datos sensibles, titular persona natural: simple. La directiva prevé exactamente este caso en su anexo B: basta un aviso visible con el compromiso de respetar los principios de la ley y un cuaderno de seguridad —un cuaderno físico— que reúna de forma ordenada los registros exigidos, guardado bajo llave en un cajón o gabinete. No hace falta SGSI, ni auditoría, ni política de veinte páginas. Lo que sí hace falta es que el cuaderno exista y esté cerrado con llave.
El estudio jurídico con cuatrocientos expedientes
Datos de identificación, económicos y, con frecuencia, datos sensibles: salud en procesos de indemnización, condenas en materia penal. Volumen medio, plazo indeterminado, titular persona jurídica: intermedio, y podría escalar a complejo si hay más de una sede o si la gestión documental está tercerizada. Consecuencias prácticas: enfoque de riesgos requerido, documento maestro de seguridad requerido, ambiente aislado con cerradura para los expedientes con datos sensibles, identificador único por abogado con perfiles diferenciados, registro de accesos, revisión semestral de privilegios, verificación interna anual del cumplimiento y compromisos de confidencialidad firmados por todo el personal, incluidos practicantes.
La clínica con tres sedes
Historias clínicas —dato sensible por definición—, finalidad respaldada por norma legal, múltiples localizaciones y titular persona jurídica. Es crítico sin discusión. Eso arrastra el alineamiento a la NTP-ISO/IEC 27001 con los bancos de datos dentro del alcance del sistema de gestión, auditoría externa del cumplimiento, cifrado del almacenamiento y de las transmisiones entre sedes, respaldos cifrados en local distante con pruebas de recuperación semestrales, y trazabilidad de dos años sobre cada visualización de historia clínica. En este escenario la evaluación de impacto, aunque facultativa, es la decisión más rentable: documenta el análisis y funciona como atenuante si algo sale mal.
La plataforma SaaS con base de datos en el extranjero
Cincuenta mil usuarios, tratamiento continuo, infraestructura en la nube de un proveedor extranjero: complejo por volumen indeterminado y múltiples localizaciones, y crítico si además trata datos sensibles. Aquí se acumulan tres capas de obligaciones: las medidas técnicas de la directiva, las condiciones de tercerización del numeral 2.3.5.5, y el régimen de flujo transfronterizo del artículo 15 de la Ley N.° 29733, cuya comunicación al Registro Nacional es exigible bajo sanción —no comunicarlo es infracción leve conforme al artículo 132.8 del reglamento—. A ello se suman las prestaciones mínimas que el artículo 29 del reglamento exige del proveedor tecnológico y el registro de trazabilidad de dos años, que en una arquitectura distribuida hay que diseñar desde el inicio: activarlo después cuesta mucho más.
Los errores que se repiten
- Confundir política con documento de seguridad. Una declaración de principios en la web no cumple el artículo 47: falta el inventario, los procedimientos de acceso y la fecha cierta.
- No tener evidencia de la revisión de privilegios. El control existe, pero nadie levanta el acta semestral. Sin acta, el requisito no es demostrable y, por definición de la directiva, no está cumplido.
- Respaldos sin pruebas de recuperación. Se hace el backup y nunca se restaura. La directiva exige la prueba documentada y el reglamento la verificación de integridad.
- Cuentas compartidas. Un usuario «admin» que usan cuatro personas destruye la trazabilidad exigida por el artículo 46.3 y hace imposible el registro de accesos del numeral 2.3.1.6.
- Contratos de tercerización sin cláusulas de datos. El proveedor de nube, de nómina o de call center es encargado del tratamiento; sin contrato con contenido mínimo, la responsabilidad se queda entera en el titular del banco.
- Olvidar el papel. Los artículos 53 a 56 del reglamento siguen regulando armarios con llave, control de copias y traslado de documentación. Muchas fiscalizaciones se resuelven mirando un archivador abierto en un pasillo.
Qué se arriesga
El incumplimiento de las medidas de seguridad está tipificado de forma graduada. Es infracción leve realizar tratamiento incumpliendo las medidas de seguridad (artículo 132.6). Es grave hacerlo generando un perjuicio al titular o una exposición no autorizada de sus datos, y también tratar datos sensibles incumpliendo esas medidas (artículo 133.4 y 133.5), así como no comunicar un incidente de seguridad cuando corresponde (artículo 133.12). Es muy grave tratar datos sensibles incumpliendo las medidas y generar con ello perjuicio o exposición no autorizada (artículo 134.4).
Los importes usan la UIT de 2026, fijada en S/ 5 500 por el Decreto Supremo N.° 301-2025-EF, y están sujetos al tope del 10 % de los ingresos brutos anuales del ejercicio anterior previsto en el artículo 39 de la ley. Desde el 1 de enero de 2026 el cálculo sigue la metodología de la Resolución Ministerial N.° 0476-2025-JUS. Para dimensionar el riesgo real: en 2024 la ANPD fiscalizó a 454 entidades, inició 133 procedimientos sancionadores e impuso multas por S/ 13 424 590.
Plan de adecuación en noventa días
Para una organización mediana que parte de cero, este reparto funciona bien porque ordena el trabajo por dependencias: nada de lo del segundo mes tiene sentido sin lo del primero.
Conclusión
La Directiva de Seguridad envejeció en sus referencias, pero no en su método. Su aporte —categorizar el tratamiento y graduar la exigencia en función de esa categoría— sigue siendo la forma más sensata de responder a la pregunta que toda organización se hace: «¿cuánto es suficiente?». La respuesta no es la misma para una bodega con ochenta clientes que para una clínica con tres sedes, y el mérito de la directiva es haberlo dicho con criterios verificables en lugar de fórmulas genéricas.
Lo que cambió desde 2025 es el piso. El Decreto Supremo N.° 016-2024-JUS convirtió varias orientaciones en obligaciones con plazos concretos: documento de seguridad con fecha cierta, revisión semestral de privilegios, dos años de trazabilidad, respaldos semanales verificados y notificación de brechas en 48 horas. La forma correcta de trabajar hoy es usar la directiva para dimensionar y el reglamento para exigir, sabiendo que el segundo prevalece. Y empezar por el inventario: sin saber qué datos hay, dónde están y quién los toca, cualquier medida de seguridad es decorativa.
¿Te resultó útil este análisis o buscas asesoría en la materia?
Acompaño a empresas y entidades públicas en la adecuación a la Ley N.° 29733 y su reglamento: categorización de bancos de datos, documento de seguridad, procedimientos de acceso y trazabilidad, contratos de encargo, gestión de incidentes y designación del Oficial de Datos Personales. Conversemos sobre tu caso.
Fuentes
- Directiva de Seguridad de la Información Administrada por los Bancos de Datos Personales, aprobada por Resolución Directoral N.° 019-2013-JUS/DGPDP. Texto oficial publicado por la autoridad como «Directiva de seguridad para el tratamiento de datos personales».
- Ley N.° 29733, Ley de Protección de Datos Personales, en particular sus artículos 7, 15, 17 y 39 y su segunda disposición complementaria final.
- Decreto Supremo N.° 016-2024-JUS, Reglamento de la Ley N.° 29733 (publicado el 30 de noviembre de 2024; vigente desde el 30 de marzo de 2025): artículos 29, 32, 34, 37 a 40, 46 a 58, 124, 125 y 132 a 134, y primera disposición complementaria final.
- Resolución Directoral N.° 100-2025-JUS-DGTAIPD, Directiva sobre designación, desempeño y funciones del Oficial de Datos Personales (publicada el 31 de diciembre de 2025).
- Resolución Ministerial N.° 0476-2025-JUS, Metodología para el cálculo de multas en materia de protección de datos personales (vigente desde el 1 de enero de 2026).
- NTP-ISO/IEC 27001 en su edición vigente y NTP-ISO/IEC 27005 e ISO 31000 como referencias de gestión de riesgos, citadas por el anexo C de la directiva y por el artículo 40.2 del reglamento.
- MINJUSDH, nota de prensa de 10 de enero de 2025, balance de fiscalización y sanciones 2024 de la ANPD.
- Decreto Supremo N.° 301-2025-EF, que fija el valor de la UIT para 2026 en S/ 5 500.
- Imagen de cabecera: «Winona Savings Bank Vault», de Jonathunder, CC BY-SA 3.0, vía Wikimedia Commons.
Este artículo tiene finalidad informativa y no constituye asesoría legal. La normativa citada corresponde al estado vigente a la fecha de publicación; conviene verificar modificaciones posteriores antes de tomar decisiones.

Una respuesta a “La Directiva de Seguridad para el tratamiento de datos personales: cómo funciona y cómo implementarla”
[…] La solución de diseño es conocida y hay que aplicarla desde el inicio: no poner datos personales en la cadena. Se almacena fuera el dato y dentro solo su huella criptográfica, de modo que la cadena permita verificar la integridad sin contener la información. Borrado el dato de origen, la huella queda inutilizable. Conviene además evaluar si el resultado califica como anonimización o como seudonimización, porque el reglamento regula el procedimiento de disociación en su artículo 41 y la diferencia decide si la norma sigue aplicándose. Desarrollé el régimen de seguridad aplicable en la Directiva de Seguridad para el tratamiento de datos personales. […]