Cuando una empresa peruana pregunta «¿qué norma de ciberseguridad tengo que cumplir?», la respuesta honesta incomoda: no hay una sola. El Perú no tiene una ley general de ciberseguridad. Lo que tiene es un conjunto de normas que se fueron apilando por motivos distintos —protección de datos, confianza digital, supervisión financiera, defensa nacional, derecho penal— y que se cruzan sin haber sido pensadas juntas. El resultado es que dos empresas del mismo tamaño pueden tener obligaciones radicalmente distintas según el sector en el que operen, y que muchas descubren su régimen recién cuando ya tienen un incidente encima.
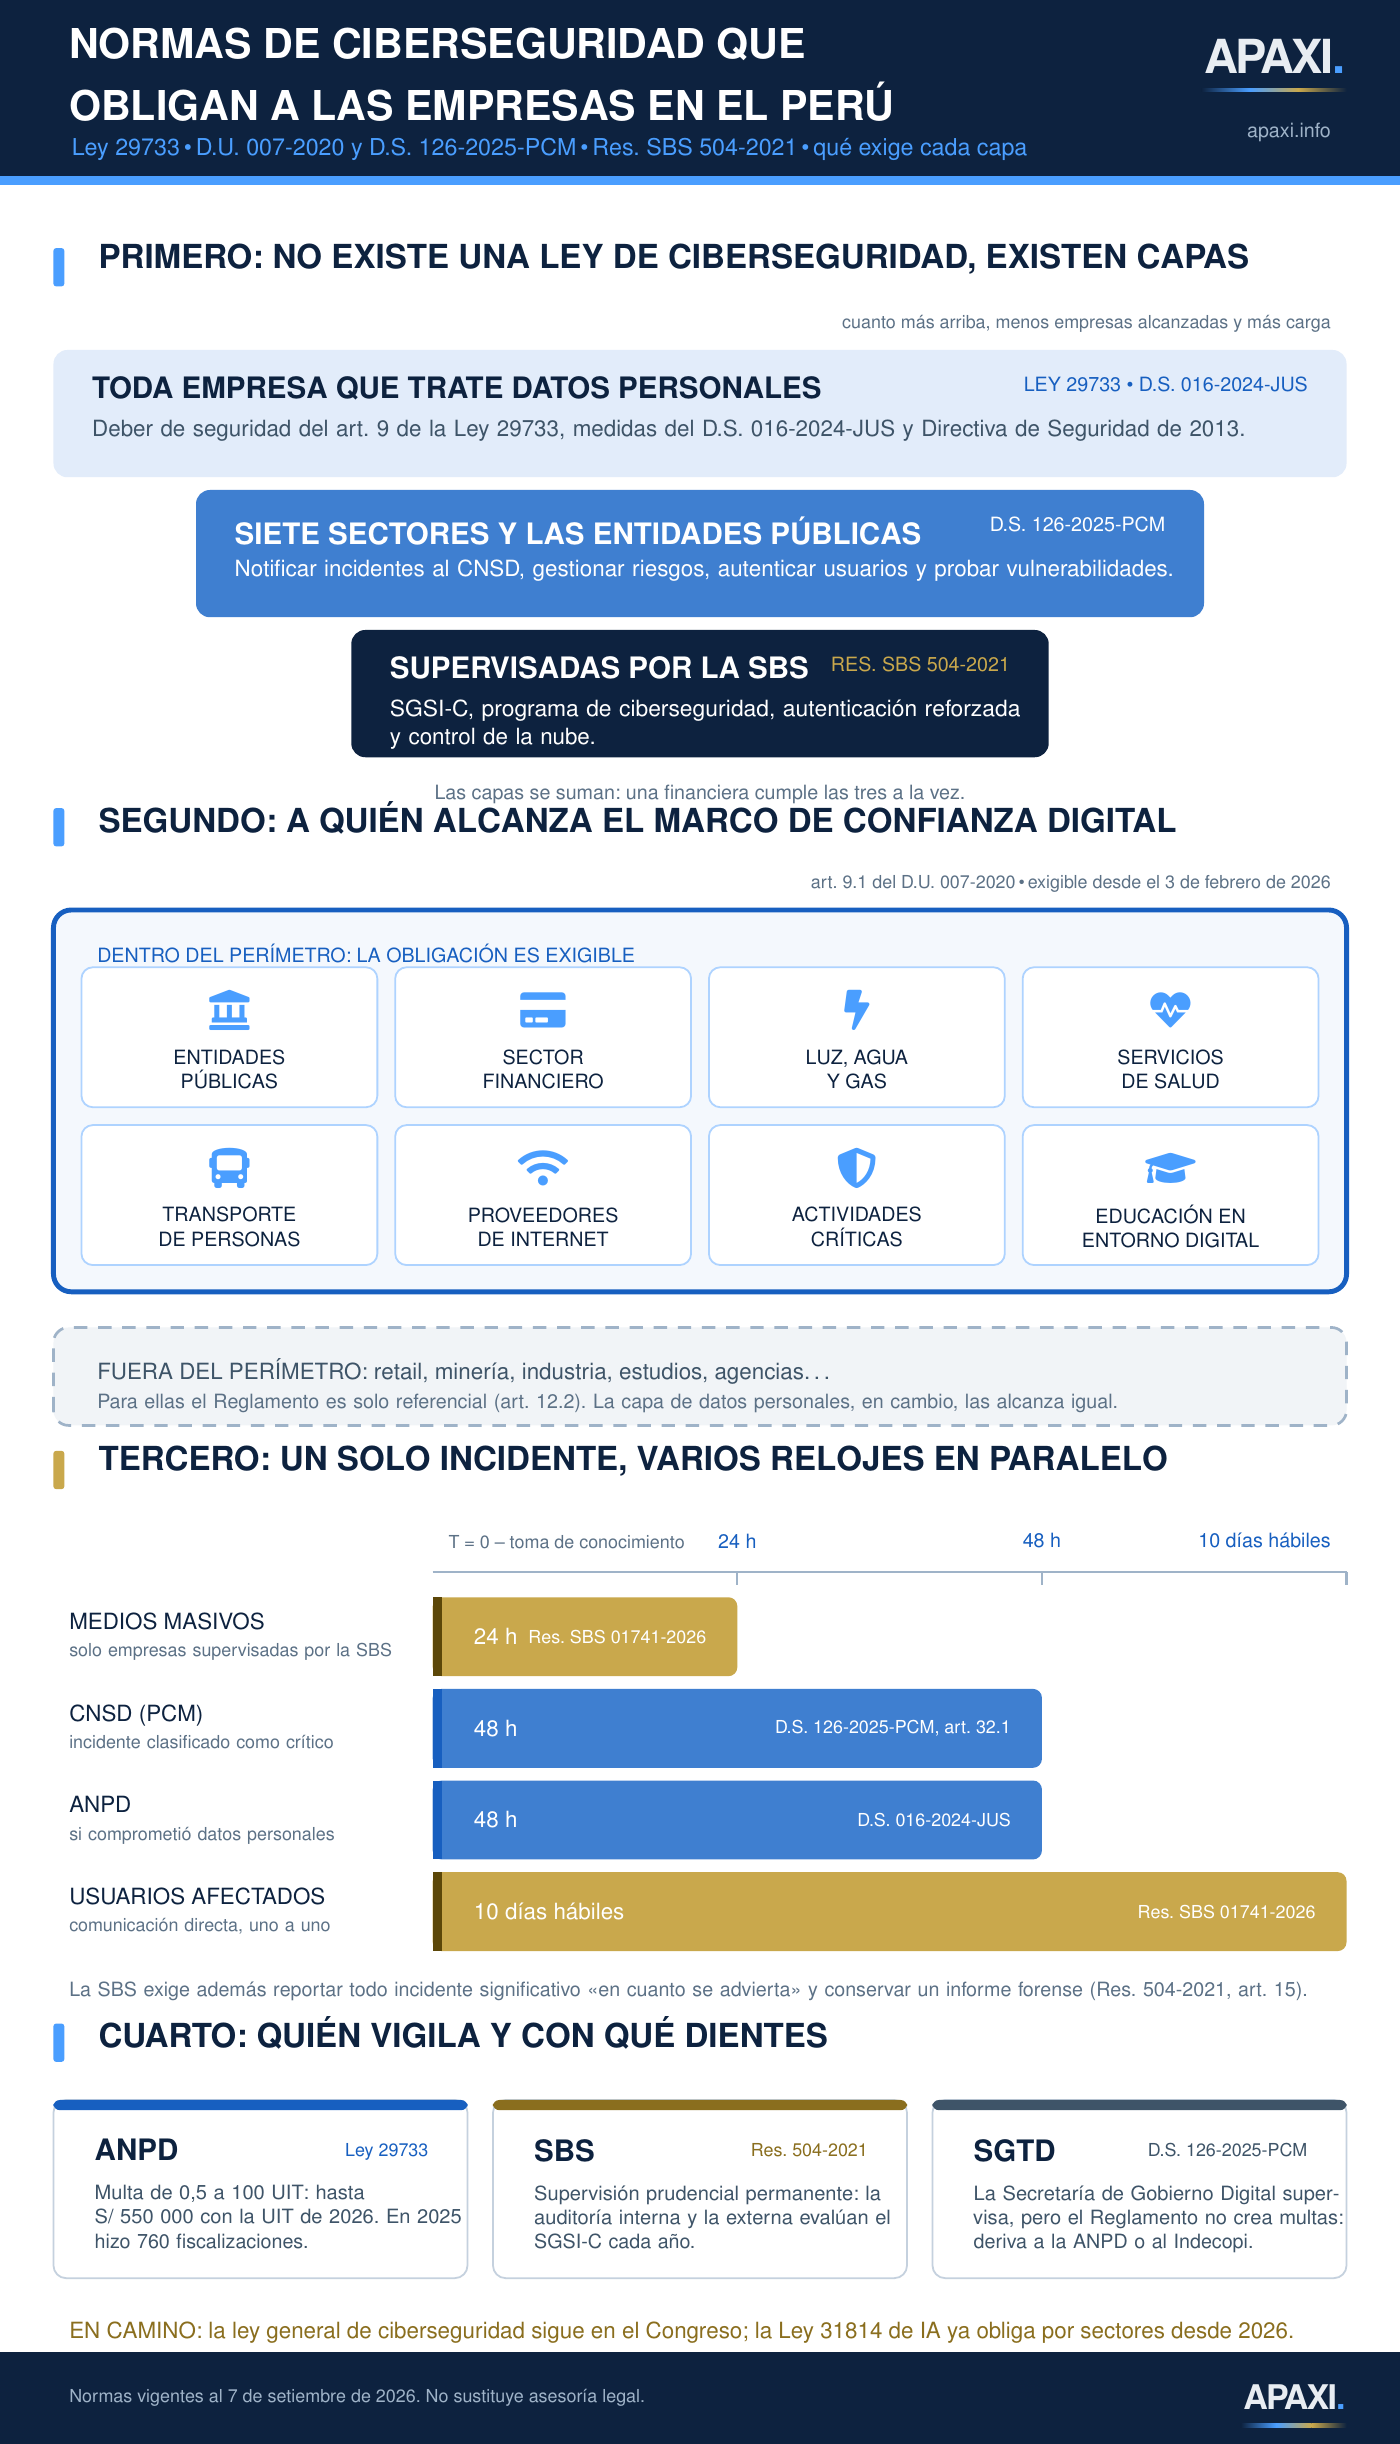
La pregunta correcta, entonces, no es «¿qué ley cumplo?» sino «¿en qué capas caigo?». Este artículo recorre las tres capas que existen hoy, con los artículos concretos de cada norma, los plazos que corren cuando ocurre un incidente y el mapa sector por sector, incluidos los sectores que todavía no tienen regulación propia. El punto de corte importa: el 3 de febrero de 2026 entró en vigencia el Reglamento del Marco de Confianza Digital, que convirtió en exigible una obligación que llevaba seis años escrita en el papel.
No existe una ley de ciberseguridad: existen capas
Conviene despejar primero un equívoco frecuente. En el Perú se llama «ley de ciberseguridad» a normas que regulan cosas muy distintas. La Ley 30999, Ley de Ciberdefensa, y su reglamento aprobado por Decreto Supremo 017-2024-PCM regulan las operaciones militares en el ciberespacio y son responsabilidad del Ministerio de Defensa: no imponen deberes de seguridad a una empresa privada. La Ley 30096, Ley de Delitos Informáticos, modificada por la Ley 30171, tipifica conductas: sirve para denunciar, no para prevenir. Y el Decreto de Urgencia 007-2020, que sí contiene obligaciones para privados, se llama a sí mismo «Marco de Confianza Digital», no ley de ciberseguridad.
Lo que hay, en la práctica, son tres capas de exigencia que se acumulan. Una empresa puede estar en una sola o en las tres a la vez.
Mientras tanto, la ley general sigue pendiente. En el Congreso hay iniciativas dispersas —el dictamen que declara de interés nacional la creación de un Comité de Alto Nivel de Ciberseguridad del Estado, recaído en los proyectos 8842/2024-CR y 9906/2024-CR, o el que declara el 30 de noviembre como Día Nacional de la Ciberseguridad, sobre los proyectos 13415/2025-CR y 13511/2025-CR—, pero ninguna aprueba un régimen general de obligaciones. El Poder Ejecutivo, por su parte, ha pedido facultades delegadas que incluyen transformación y seguridad digital. Hasta que eso se concrete, el mosaico es lo que hay.
La capa que alcanza a todas: proteger datos personales es hacer ciberseguridad
El artículo 9 de la Ley 29733 obliga al titular del banco de datos personales y a quien lo trate por su encargo a adoptar las medidas técnicas, organizativas y legales necesarias para garantizar la seguridad de los datos, y prohíbe registrar datos en bancos que no reúnan condiciones de seguridad. Esa norma tiene quince años y no menciona la palabra «ciberseguridad» ni una sola vez, pero es hoy la fuente más amplia de obligaciones de seguridad informática en el país, sencillamente porque alcanza a todo el mundo.
El Decreto Supremo 016-2024-JUS, publicado el 30 de noviembre de 2024 y vigente desde el 30 de marzo de 2025, le puso contenido. Lo relevante para efectos de ciberseguridad se puede resumir en cuatro exigencias.
Sobre el Oficial de Datos Personales conviene precisar el criterio, porque circula mucha confusión: la obligación no depende solo del tamaño. Se activa por el volumen de ingresos de la organización, por tratar datos sensibles como actividad principal o por tratar grandes volúmenes de datos. Las entidades que ya tenían un oficial designado recibieron 180 días calendario desde la vigencia de la Directiva para adecuar la designación a los nuevos estándares. No designarlo cuando corresponde es una infracción leve, sancionable con multa de 0,5 a 5 UIT.
Junto al Reglamento sigue vigente la Directiva de Seguridad para el tratamiento de datos personales de 2013, que clasifica los tratamientos en categorías y asigna requisitos crecientes a cada una. Es la única norma peruana que llega al detalle de controles concretos para todo tipo de organización, y la analicé en detalle en este artículo sobre la Directiva de Seguridad. Si su empresa opera videovigilancia, además le aplica la Directiva 01-2020-JUS/DGTAIPD, que revisé aquí.
La consecuencia práctica es la que casi nadie enuncia: aunque su empresa no esté en ningún sector regulado, ya está obligada a cifrar, a controlar accesos, a respaldar información, a gestionar incidentes y a documentar todo eso. No porque exista una norma de ciberseguridad que se lo pida, sino porque la de datos personales lo exige por otra vía. Los aspectos generales de ese régimen los desarrollé en la guía de la Ley 29733.
La capa sectorial: el Marco de Confianza Digital ya es exigible
El Decreto de Urgencia 007-2020, publicado el 9 de enero de 2020, creó el Centro Nacional de Seguridad Digital (CNSD) y el Registro Nacional de Incidentes de Seguridad Digital, y en su artículo 9.1 impuso obligaciones a un grupo cerrado de proveedores de servicios digitales. Durante casi seis años esa norma fue letra muerta para el sector privado: no había reglamento, ni protocolos, ni canales formales, ni una clasificación de incidentes que permitiera saber qué reportar. Eso cambió con el Decreto Supremo 126-2025-PCM, publicado el 4 de noviembre de 2025 y vigente desde el 3 de febrero de 2026.
Lo primero que hay que resolver es si su empresa está dentro del perímetro. El artículo 12.1 del Reglamento remite al artículo 9.1 del Decreto de Urgencia, que enumera los sujetos alcanzados.
La categoría que más dudas genera es «proveedores de actividades críticas». El artículo 13.1 del Reglamento la amplía: además de los sectores del artículo 9.1, son actividades críticas en el sector privado las relacionadas con la Infraestructura Oficial de Firma Electrónica, con el propio CNSD, con el Sistema Nacional de Transformación Digital y con el ecosistema de pagos digitales. El artículo 13.2 añade el concepto de funciones críticas, que comprende como mínimo los procesos de gestión, seguridad y mantenimiento de los sistemas de información, plataformas digitales, infraestructura tecnológica y activos de TI relevantes para prestar esa actividad. Traducido: si su empresa participa en la cadena de pagos digitales o emite certificados digitales, está dentro aunque no se considere «un banco».
Las diez obligaciones del artículo 18
Para quienes están dentro, el artículo 18.1 fija diez deberes concretos. Son el núcleo operativo de toda la capa.
Sobre el literal d), el artículo 17.1 define tres niveles de confianza en la autenticación: el nivel 1 exige al menos un factor y da confianza básica; el nivel 2 exige dos factores diferentes entre sí y da confianza razonable; el nivel 3 exige dos factores diferentes, uno de ellos basado en un módulo criptográfico resistente a manipulaciones, y da confianza alta. El artículo 17.2 obliga a elegir el nivel según el riesgo del servicio. La norma no dice «use segundo factor siempre», pero un servicio que mueve dinero o expone datos sensibles con un solo factor difícilmente supera ese examen.
Dos precisiones que cambian el análisis de cumplimiento. La primera: el artículo 18.2 establece que los proveedores regulados por ley o norma especial cumplen la normativa de su sector y se rigen supletoriamente por el Reglamento en todo lo no previsto. Una empresa del sistema financiero, por tanto, no tiene que armar un régimen paralelo: su Resolución SBS 504-2021 manda, y el Reglamento llena vacíos. La segunda: el artículo 15 hace facultativa para el sector privado la designación de un Oficial de Seguridad y Confianza Digital. Es una decisión discutible —el rol es obligatorio para las entidades públicas—, pero deja a las empresas la libertad de asignar la función como prefieran, siempre que alguien la asuma.
La capa más exigente: el sistema financiero
La Resolución SBS 504-2021, del 19 de febrero de 2021, es la norma de ciberseguridad más desarrollada del ordenamiento peruano. Aprobó el Reglamento para la Gestión de la Seguridad de la Información y la Ciberseguridad, reemplazó a la vieja Circular G-140-2009 y, de paso, modificó los reglamentos de auditoría interna y externa, de gobierno corporativo, de riesgo operacional, de tarjetas de crédito y débito y de operaciones con dinero electrónico. Sus disposiciones rigen desde el 1 de julio de 2021, salvo los requisitos de autenticación, exigibles desde el 1 de julio de 2022.
Su arquitectura descansa en un principio de proporcionalidad: el artículo 4.1 exige que el sistema de gestión sea proporcional al tamaño, la naturaleza y la complejidad de las operaciones. De ahí salen tres regímenes.
Una empresa del régimen general que encuentre limitaciones materiales para cumplirlo puede pedir autorización a la SBS para aplicar el régimen simplificado, sustentando la razonabilidad de la solicitud; la Superintendencia responde en 60 días hábiles (artículo 4.6). Y por la Cuarta Disposición Complementaria Final, la norma se extiende a los corredores de seguros del segmento 1, a quienes se exige el paquete mínimo del artículo 26.1.
Gobierno: la ciberseguridad sube al directorio
El aporte más importante de la 504-2021 no es técnico sino de gobierno corporativo. El artículo 5 hace responsable al directorio de aprobar las políticas y lineamientos del sistema, asignar los recursos técnicos, de personal y financieros, y aprobar la organización, roles y responsabilidades. El artículo 6 traslada a la gerencia general la implementación. El artículo 7 suma funciones al comité de riesgos —aprobar el plan estratégico y el plan de capacitación, fomentar la cultura de riesgo— y permite constituir un Comité Especializado en Seguridad de la Información y Ciberseguridad. El artículo 8 crea la función de seguridad de la información y ciberseguridad y exige, además, un equipo de trabajo multidisciplinario de manejo de incidentes con representantes de las áreas legales, técnicas y organizacionales.
Es decir: la norma peruana ya resolvió, para el sector financiero, la discusión de si la ciberseguridad es un asunto de TI. No lo es. Es una responsabilidad del órgano de administración, con presupuesto asignado y con evidencia documental de las decisiones.
Controles mínimos, programa de ciberseguridad y reporte
El artículo 12 enumera nueve familias de medidas mínimas: seguridad de los recursos humanos, controles de acceso físico y lógico, seguridad en las operaciones, seguridad en las comunicaciones, adquisición y desarrollo seguro de sistemas, gestión de incidentes de ciberseguridad, seguridad física y ambiental, criptografía y gestión de activos de información. Dentro de la sexta familia hay tres exigencias que suelen pasarse por alto: contar con un servicio de operaciones de seguridad con capacidades de detección, respuesta y monitoreo; tener acceso a información de inteligencia de amenazas y a bases de conocimiento de técnicas y tácticas de los atacantes; y preservar las evidencias que faciliten las investigaciones forenses posteriores.
El artículo 14 obliga a mantener con carácter permanente un programa de ciberseguridad que incluya un diagnóstico y un plan de mejora, y a seleccionar para ello un marco de referencia internacional que permita identificar activos, proteger, detectar, responder y recuperar. Cualquiera que haya visto el NIST Cybersecurity Framework reconocerá esas cinco funciones: la norma no obliga a certificarse, pero sí a adoptar un marco reconocido y a demostrar avance contra él.
El artículo 15 exige reportar a la SBS todo incidente de ciberseguridad con impacto adverso significativo, verificado o presumible, en cuatro supuestos: pérdida o hurto de información de la empresa o de clientes, fraude interno o externo, impacto negativo en la imagen y reputación, e interrupción de operaciones. Y añade una obligación que muchas empresas descubren tarde: hay que hacer un análisis forense para determinar las causas y mantener el informe resultante a disposición de la Superintendencia, con contenido ejecutivo y detalle técnico.
Autenticación reforzada: la regla que reparte la pérdida
Los artículos 17 a 20 regulan la autenticación en canales digitales con un nivel de detalle poco común. El artículo 18.1 exige, al enrolar a un usuario, verificar su identidad con dos factores biométricos o dos factores de categorías diferentes e independientes. El artículo 19 impone autenticación reforzada para las acciones que puedan originar operaciones fraudulentas —pagos y transferencias a terceros, registro de un beneficiario de confianza, modificación de productos de seguro de ahorro o inversión, contratación de productos, cambios de límites y condiciones—, con tres requisitos: combinar factores de al menos dos categorías distintas e independientes, contar con un control frente a ataques de hombre en el medio mediante un código único generado criptográficamente a partir de los datos específicos de cada operación y de un solo uso, y notificar al usuario los datos de la operación exitosa.
El artículo 20 admite exenciones —pagos a beneficiarios de confianza previamente registrados, transferencias entre cuentas propias en la misma empresa, y operaciones de bajo riesgo determinadas por análisis en línea si la empresa implementa estándares de la industria de pagos como EMV 3DS y tokenización, define un umbral por operación, mide el ratio de fraude por canal y actualiza sus reglas—, pero cierra con el párrafo que verdaderamente disciplina el sistema: el 20.3 dispone que las operaciones no reconocidas por los clientes efectuadas al amparo de esas exenciones, o realizadas después de que el usuario reportara el robo o pérdida de sus credenciales, son responsabilidad de la empresa, que debe implementar mecanismos que garanticen su aplicación inmediata ante el repudio.
Esa es una decisión regulatoria elegante: en lugar de prohibir la conveniencia, la norma permite reducir fricción y le asigna el costo del fraude a quien tomó la decisión de reducirla. Es el mismo razonamiento que sostiene la responsabilidad por riesgo creado.
Terceros y nube: el capítulo que más trabajo cuesta
Los artículos 22 a 25 son, en mi experiencia, los que más esfuerzo demandan. El artículo 22 exige evaluar amenazas y vulnerabilidades en la provisión de bienes y servicios por terceros y asegurar que el arreglo contractual permita cumplir el Reglamento. El artículo 23 pide políticas específicas para servicios en nube, con lineamientos de segregación de redes que aíslen la información de la empresa en el entorno compartido, evaluación de los registros de eventos que el proveedor ofrece y capacitación de quienes administran esos servicios.
El artículo 24 trata la contratación de un servicio significativo de procesamiento de datos como un cambio importante en el ambiente informático, y exige entre otras cosas: acceso adecuado a la información para la SBS, la auditoría interna y la externa; una estrategia de salida que permita retomar operaciones por cuenta propia o con otro proveedor; un inventario de la contratación en cadena, es decir, de los servicios que el proveedor a su vez subcontrata; eliminación definitiva de la información confidencial al terminar el contrato; y verificación anual de los controles del proveedor. Para servicios en nube, esa verificación anual se sustenta evidenciando que el proveedor mantiene vigentes las certificaciones ISO/IEC 27001, ISO/IEC 27017 e ISO/IEC 27018, y que cuenta con un reporte SOC 2 tipo 2 o equivalente, relevante al servicio y a la zona o región desde donde se provee. Además hay que informar a la SBS del servicio contratado dentro de los 30 días calendario de iniciada la provisión.
El artículo 25 cierra con el punto más sensible para arquitecturas globales: si el servicio significativo de procesamiento de datos se provee desde el exterior y presenta limitaciones para cumplir los requisitos del artículo 24.2, se necesita autorización previa de la SBS, que responde en 60 días hábiles y que se otorga de forma específica para ese proveedor, país y ciudad. Cambiar de región de un proveedor de nube puede, entonces, requerir un nuevo procedimiento.
La novedad de 2026: avisar al público en 24 horas
En julio de 2026 la SBS publicó la Resolución SBS 01741-2026, que modifica el Reglamento de Gestión de Conducta de Mercado e incorpora obligaciones de transparencia frente a los usuarios. La lógica cambia de destinatario: ya no se trata solo de reportar al supervisor, sino de avisar al público. Las entidades deben informar por medios masivos, dentro de las 24 horas de conocido el hecho, los incidentes de ciberseguridad y las interrupciones de canales que afecten a los usuarios; y cuando haya afectados identificables, deben comunicarse directamente con ellos dentro de los diez días hábiles siguientes, detallando lo ocurrido y las acciones adoptadas. La norma otorga un plazo de adecuación de un año, aunque algunas medidas rigen desde el día siguiente de su publicación.
Mercado de valores: el régimen paralelo de la SMV
Fuera del perímetro de la SBS pero dentro del sistema financiero en sentido amplio, la Superintendencia del Mercado de Valores regula la materia dentro de su Reglamento de Gestión del Riesgo Operacional, aprobado por Resolución SMV 027-2016-SMV/01 y modificado por la Resolución SMV 014-2019-SMV/01, que introdujo estándares mínimos de gestión de la ciberseguridad y pautas para el procesamiento de datos en la nube. Alcanza a agentes de intermediación, sociedades administradoras de fondos mutuos y de fondos de inversión, administradoras de fondos colectivos, sociedades titulizadoras, bolsas de valores e instituciones de compensación y liquidación. Es un régimen menos detallado que el de la SBS, pero con la misma estructura: sistema de gestión, controles y gobierno del riesgo tecnológico.
El mapa sector por sector, con sus huecos
Puesto todo junto, el panorama regulatorio peruano se ve como un mosaico de teselas desiguales, con espacios vacíos donde nadie ha legislado todavía.
Los huecos merecen un comentario. La ausencia de una norma de ciberseguridad industrial es la más llamativa: las plantas mineras, eléctricas y de agua operan sistemas de control cuyo compromiso tiene consecuencias físicas, y el Perú no tiene una norma que exija segmentar redes, definir zonas y conductos o fijar niveles de seguridad objetivo. Lo que existe es el estándar internacional ISA/IEC 62443, de adopción voluntaria, que expliqué aplicado a una planta en este artículo. Para las empresas de servicios básicos que ya están en el perímetro del Marco de Confianza Digital, adoptar ese estándar es hoy la forma más razonable de acreditar el cumplimiento de los literales b), c) e i) del artículo 18.
Conviene añadir una vía indirecta que sorprende a muchos proveedores: la Resolución Ministerial 004-2016-PCM aprobó el uso obligatorio de la NTP-ISO/IEC 27001 en todas las entidades integrantes del Sistema Nacional de Informática. No obliga a las empresas privadas, pero se traslada a ellas por contrato cuando venden al Estado. Sobre el papel de las normas técnicas peruanas en TI escribí aquí.
Un solo incidente, varios relojes en paralelo
Este es el punto donde el mosaico se vuelve un problema operativo real. Un mismo hecho —un ransomware que cifra servidores con datos de clientes en una caja municipal— dispara obligaciones de notificación distintas, con destinatarios distintos y plazos que corren simultáneamente desde que la empresa toma conocimiento.
Los canales tampoco son los mismos. El artículo 31.1 del Reglamento del Marco de Confianza Digital habilita para notificar al CNSD una plataforma digital de registro de incidentes —el canal recomendado, que requiere registro previo del Oficial de Seguridad y Confianza Digital y asignación de usuario—, el correo electrónico cifrado, la comunicación telefónica previa identificación y los demás canales que determine la Secretaría de Gobierno y Transformación Digital. El artículo 31.2 fija el contenido mínimo: descripción del incidente, clasificación e impacto, además del tipo de dato afectado, las medidas o respuestas inmediatas adoptadas y los indicadores de compromiso.
Hay una pieza que a la fecha conviene verificar antes de diseñar el procedimiento: el artículo 32.2 remite los plazos de los incidentes no críticos a la Clasificación de los Incidentes de Seguridad Digital que la Secretaría debía aprobar en un máximo de 120 días hábiles desde la vigencia del Reglamento, y la Séptima Disposición Complementaria Final le encarga los protocolos y plazos de notificación en 90 días hábiles. Mientras esos instrumentos no estén publicados y difundidos, la obligación exigible con certeza es la de las 48 horas para incidentes críticos.
La recomendación práctica es una sola: no tener cuatro procedimientos, sino uno con un árbol de decisión al inicio. El equipo que responde a un incidente a las tres de la mañana no puede estar averiguando a quién avisa. La clasificación del incidente, la lista de destinatarios, los canales, los plazos y las plantillas de comunicación tienen que estar resueltos antes.
La empresa como víctima: la vía penal
La Ley 30096, modificada por la Ley 30171, tipifica las conductas del atacante. Los artículos 3 y 4 sancionan, respectivamente, el atentado contra la integridad de datos informáticos —introducir, borrar, deteriorar, alterar, suprimir o hacer inaccesibles datos— y contra la integridad de sistemas informáticos —inutilizar total o parcialmente un sistema, impedir el acceso, entorpecer o imposibilitar su funcionamiento o la prestación de sus servicios—, con pena privativa de libertad no menor de tres ni mayor de seis años y de ochenta a ciento veinte días-multa. Es la descripción exacta de un ataque de ransomware. La pena se agrava cuando el agente actúa como integrante de una organización criminal y cuando el delito recae sobre información clasificada como secreta, reservada o confidencial, supuesto en el que la pena va de cinco a ocho años.
Dos advertencias. La primera: denunciar no sustituye ninguna obligación administrativa. La empresa víctima de un delito informático sigue debiendo notificar a la ANPD, al CNSD y a su supervisor sectorial, según corresponda. La segunda: la preservación de evidencia es al mismo tiempo un requisito procesal para que la denuncia prospere y, en el sector financiero, un deber regulatorio expreso del artículo 12 de la Resolución 504-2021. Apagar y reinstalar servidores para «volver a operar rápido» destruye el caso penal y compromete el cumplimiento.
Quién fiscaliza y con qué dientes
La vigilancia está repartida y, contra lo que suele suponerse, no toda ella viene acompañada de multa.
Ese último dato conviene leerlo con cuidado. Que el Reglamento del Marco de Confianza Digital no tenga multas propias no lo convierte en una recomendación: sus obligaciones son exigibles, quedan documentadas en la supervisión y, sobre todo, se conectan con regímenes que sí sancionan. No notificar un incidente que comprometió datos personales es una infracción de la Ley 29733, no del Reglamento. Y en un eventual reclamo de consumidor o en un juicio de responsabilidad civil, el incumplimiento de un deber legal expreso es la prueba más cómoda que puede tener la contraparte.
Lo que viene
Dos frentes conviene seguir. El primero es la ley general de ciberseguridad, aún en trámite parlamentario y sin dictamen que apruebe un régimen sustantivo de obligaciones; si llega, lo razonable es que consolide lo que hoy está disperso y cree por fin un régimen sancionador propio. El segundo es la inteligencia artificial: la Ley 31814 y su Reglamento, aprobado por Decreto Supremo 115-2025-PCM y vigente desde el 22 de enero de 2026, obligan a identificar, clasificar y registrar los sistemas de IA con su nivel de riesgo, a evaluar el impacto de los de alto riesgo y a establecer gobierno y transparencia algorítmica, con un cronograma escalonado que empezó por salud, educación, justicia, seguridad, economía y finanzas, y que llega a producción, agricultura, energía y minería en 2028. Ese régimen y el de seguridad digital se van a cruzar más pronto que tarde. Lo analicé en detalle en el artículo sobre la Ley 31814.
Qué hacer, en orden
Un plan de cumplimiento razonable, para una empresa que parte de cero, tiene esta secuencia.
Conclusión
La intuición de que en el Perú «solo hay normas de ciberseguridad en ciertos sectores» es correcta a medias, y la mitad que falta es la que más problemas causa. Es cierto que solo el sistema financiero tiene un régimen completo y que solo siete sectores están dentro del perímetro del Marco de Confianza Digital. Pero también es cierto que ninguna empresa está exenta: el deber de seguridad de la Ley 29733 alcanza a cualquiera que trate datos personales, que es prácticamente cualquiera, y desde marzo de 2025 viene acompañado de un plazo de 48 horas para notificar brechas y de una autoridad que multiplicó por más de uno y medio sus fiscalizaciones en un año.
El cambio de fondo ocurrió el 3 de febrero de 2026. Hasta esa fecha, una empresa de energía, de salud o de transporte podía decir con razón que su obligación del Decreto de Urgencia 007-2020 no era operativa. Desde entonces no puede: hay reglamento, hay canales, hay plazo y hay una autoridad que supervisa. Que esa autoridad todavía no tenga potestad sancionadora propia es un dato relevante para calibrar el riesgo inmediato, no una razón para posponer el cumplimiento. Los regímenes que sí sancionan están al lado, y el mismo incidente que activa uno activa el otro.
¿Te resultó útil este análisis o buscas asesoría en la materia?
Acompaño a empresas y entidades en el diagnóstico de su régimen aplicable, el diseño del procedimiento de notificación de incidentes, la revisión de contratos de nube y proveedores, y la implementación de sistemas de gestión de seguridad de la información. Conversemos sobre tu caso.
Fuentes
- Ley 29733, Ley de Protección de Datos Personales, artículo 9.
- Decreto Supremo 016-2024-JUS, Reglamento de la Ley 29733 (publicado el 30 de noviembre de 2024, vigente desde el 30 de marzo de 2025).
- Resolución Directoral 100-2025-JUS-DGTAIPD, que aprueba la Directiva sobre designación, desempeño y funciones del Oficial de Datos Personales (publicada el 31 de diciembre de 2025, vigente desde el 1 de enero de 2026).
- Decreto de Urgencia 007-2020, Marco de Confianza Digital, artículos 8 y 9.
- Decreto Supremo 126-2025-PCM, Reglamento del Decreto de Urgencia 007-2020 (publicado el 4 de noviembre de 2025, vigente desde el 3 de febrero de 2026), artículos 6, 11 a 19 y 27 a 32.
- Resolución SBS 504-2021, Reglamento para la Gestión de la Seguridad de la Información y la Ciberseguridad, y sus modificatorias (Resoluciones SBS 1515-2021, 3240-2023 y 3797-2023).
- Resolución SBS 01741-2026, que modifica el Reglamento de Gestión de Conducta de Mercado del Sistema Financiero (publicada en julio de 2026).
- Resolución SMV 027-2016-SMV/01, Reglamento de Gestión del Riesgo Operacional, modificado por la Resolución SMV 014-2019-SMV/01.
- Decreto Supremo 106-2017-PCM, Reglamento para la Identificación, Evaluación y Gestión de Riesgos de los Activos Críticos Nacionales.
- Ley 30096, Ley de Delitos Informáticos, modificada por la Ley 30171, artículos 3, 4 y 11.
- Ley 30999, Ley de Ciberdefensa, y su Reglamento aprobado por Decreto Supremo 017-2024-PCM.
- Resolución Ministerial 004-2016-PCM, uso obligatorio de la NTP-ISO/IEC 27001 en el Sistema Nacional de Informática.
- Ley 31814 y su Reglamento aprobado por Decreto Supremo 115-2025-PCM, sobre uso de la inteligencia artificial.
- LexLatin, sobre la actividad fiscalizadora y sancionadora de la ANPD en 2025.
- EY Perú, alerta sobre el Reglamento del Marco de Confianza Digital.
Este artículo tiene finalidad informativa y refleja el estado de la normativa peruana al 7 de setiembre de 2026. No constituye asesoría legal ni sustituye el análisis de un caso concreto. Varias de las normas citadas remiten a instrumentos complementarios aún en desarrollo —en particular la Clasificación de los Incidentes de Seguridad Digital y los protocolos de notificación a cargo de la Secretaría de Gobierno y Transformación Digital—, por lo que conviene verificar su publicación antes de tomar decisiones de cumplimiento.
