Casi cualquier empresa peruana tiene cámaras. Muy pocas tienen en regla el papeleo que la ley les exige por tenerlas. La norma que gobierna esa materia es la Directiva N.° 01-2020-JUS/DGTAIPD, «Tratamiento de datos personales mediante sistemas de videovigilancia», aprobada por Resolución Directoral N.° 02-2020-JUS/DGTAIPD, publicada en El Peruano el 16 de enero de 2020 y vigente desde marzo de ese año. Es el desarrollo especializado de la Ley N.° 29733, Ley de Protección de Datos Personales (en adelante, LPDP), y sigue siendo el texto más detallado que existe en el país sobre cámaras y privacidad. Este artículo explica qué manda esa directiva, cómo se lee hoy junto al nuevo reglamento de la LPDP y, sobre todo, qué hay que hacer para cumplirla sin desmontar el sistema de seguridad.
Qué norma manda hoy y qué cambió en 2025
El marco tiene tres capas. La primera es la LPDP, que fija los principios y los derechos. La segunda es su reglamento: desde el 30 de marzo de 2025 rige el aprobado por el Decreto Supremo N.° 016-2024-JUS, publicado el 30 de noviembre de 2024, cuya disposición complementaria derogatoria única dejó sin efecto el antiguo Decreto Supremo N.° 003-2013-JUS. La tercera es la directiva de videovigilancia, que sigue vigente y no ha sido derogada.
Aquí aparece la primera fricción que conviene tener clara. La directiva de 2020 fue redactada sobre el reglamento de 2013 y lo cita en su base legal y en varios numerales (por ejemplo, remite a los artículos 37 y 38 del entonces reglamento para la subcontratación). Ese reglamento ya no existe. La directiva no cae por ello —una norma no se deroga sola porque cambie la que le sirvió de apoyo—, pero sus remisiones deben leerse hacia el reglamento nuevo y, donde ambos regulen lo mismo con soluciones distintas, prevalece el reglamento por jerarquía: es un decreto supremo frente a una resolución directoral.
El dato relevante, y llamativo, es que el Decreto Supremo N.° 016-2024-JUS no menciona la videovigilancia ni una sola vez. No la regula, no la excluye, no la sustituye. Lo que hace es elevar el estándar general que también se aplica a las cámaras: un capítulo entero de medidas de seguridad (artículos 46 a 58), la obligación de notificar incidentes de seguridad a la autoridad en un máximo de 48 horas (artículo 34.1), la figura del Oficial de Datos Personales con un cronograma escalonado de exigibilidad (artículo 37 y primera disposición complementaria final) y la evaluación de impacto (artículo 40). Quien opera cámaras cumple la directiva y ese capítulo. Si busca el panorama general de las obligaciones de la LPDP más allá de las cámaras, lo desarrollé en Ley de Protección de Datos Personales en el Perú: lo que toda empresa necesita saber.
Cuándo la directiva alcanza a tus cámaras
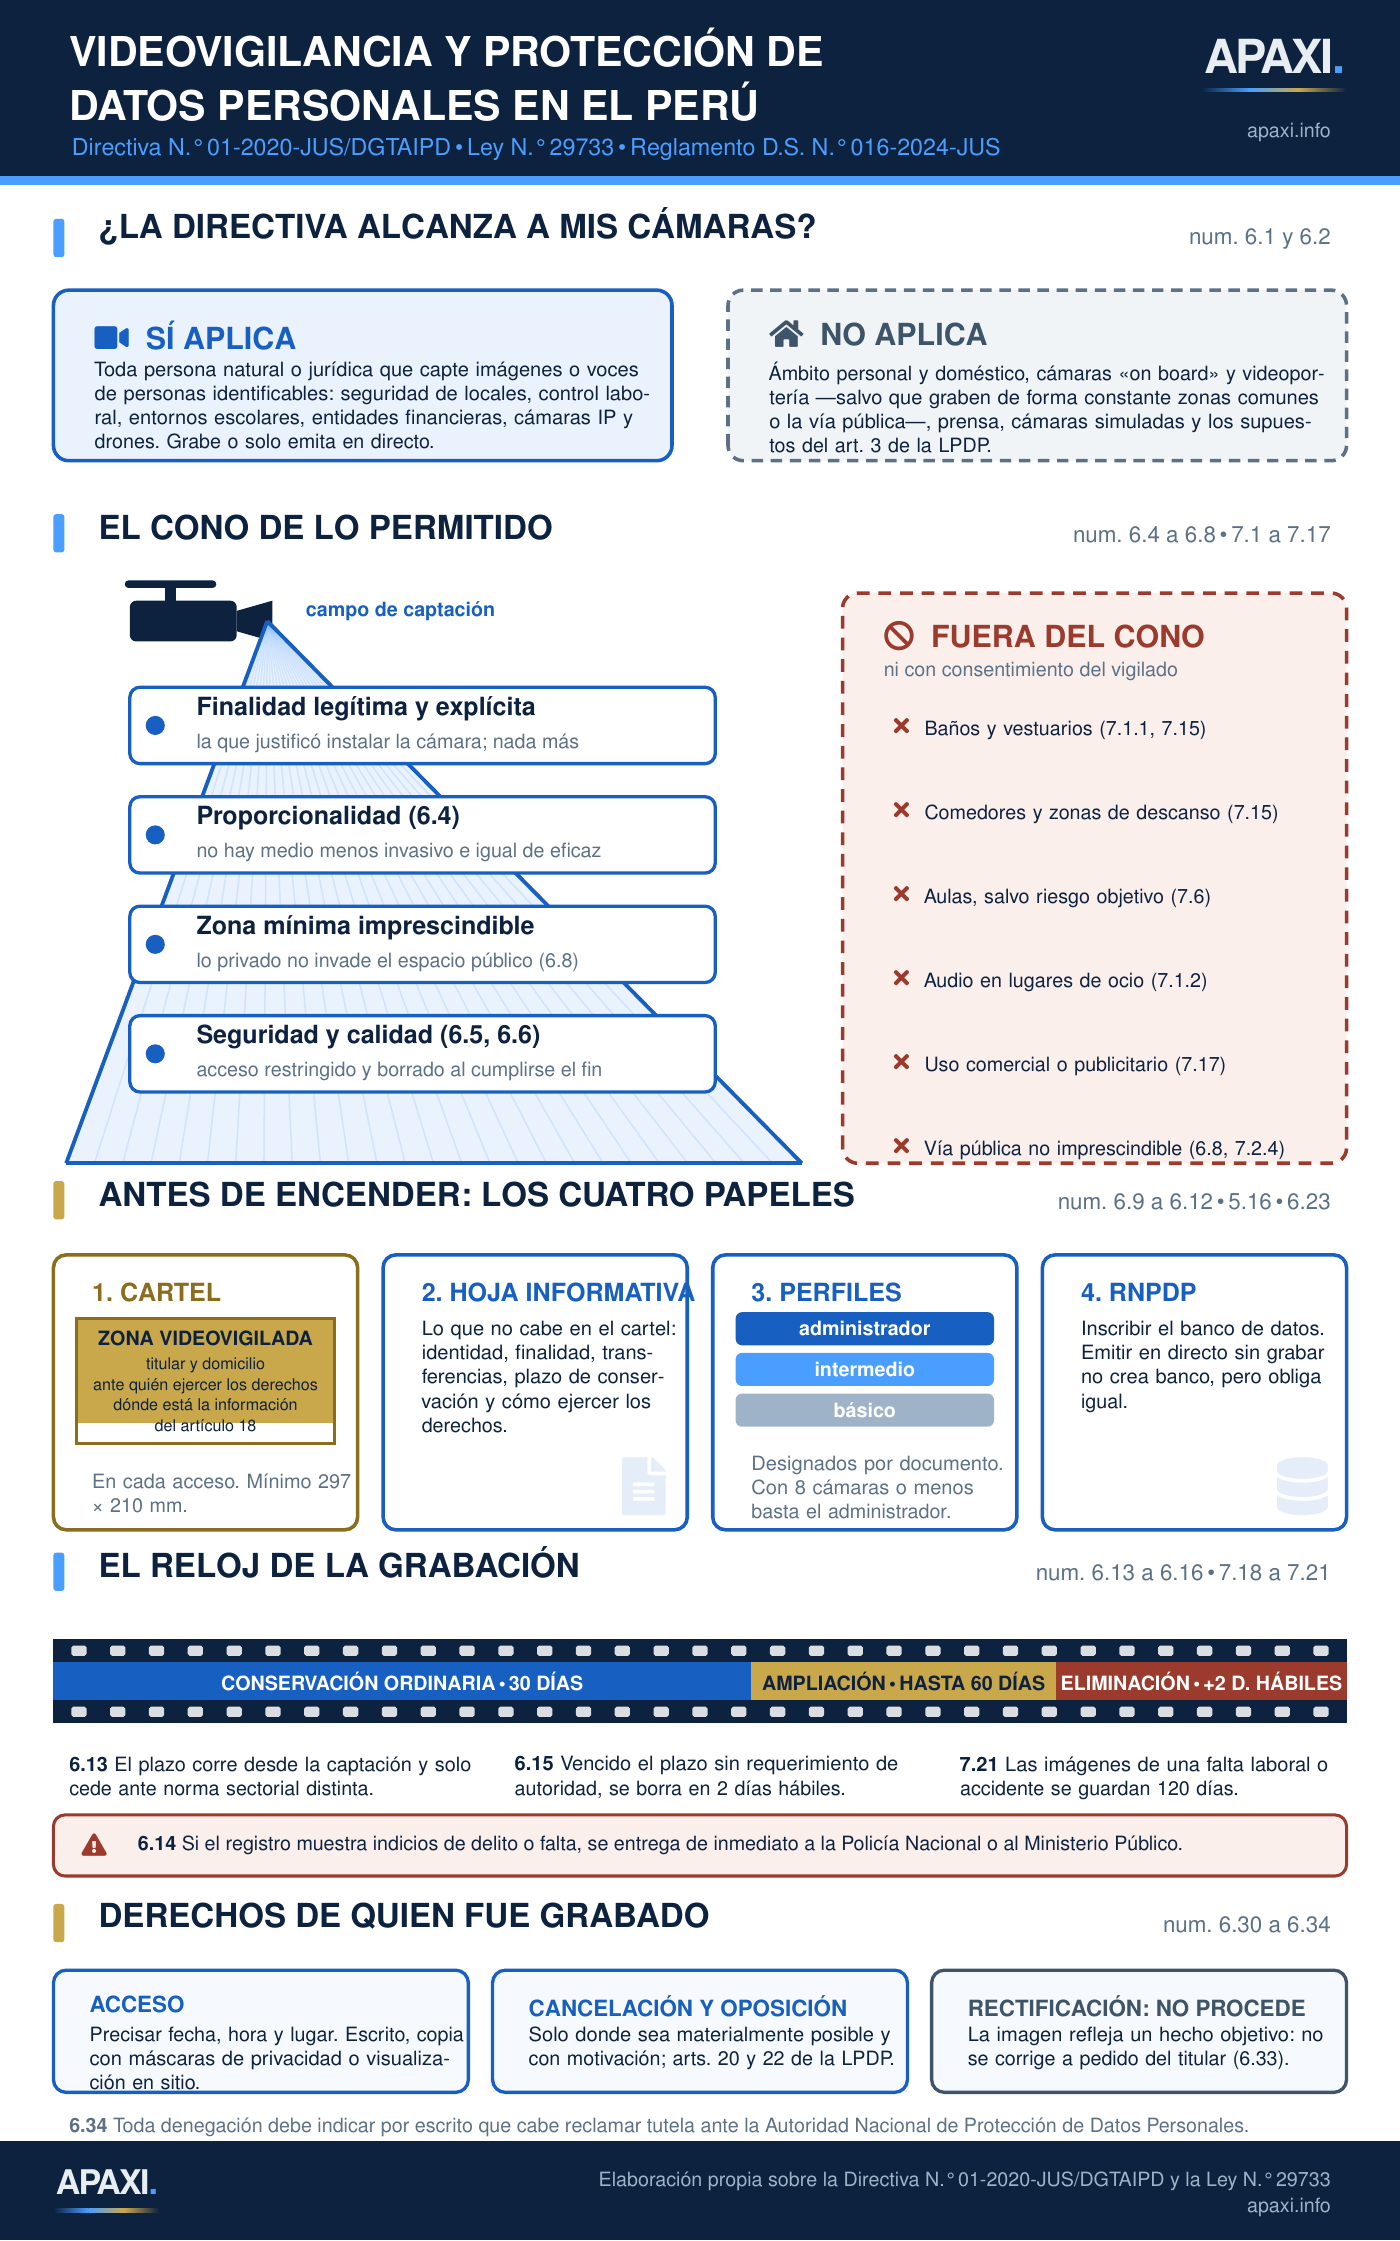
El numeral 6.1 es amplio a propósito: se aplica al tratamiento de datos de personas identificadas o identificables captados por sistemas de videovigilancia, e incluye la grabación, la captación, la transmisión, la conservación y también la simple reproducción en tiempo real. Es decir, un circuito cerrado que solo muestra imágenes en un monitor, sin grabar nada, igual está dentro.
El numeral 6.2 recorta cuatro supuestos fuera del ámbito. El primero, los tratamientos amparados en las excepciones del artículo 3 de la LPDP. El segundo, el ámbito personal y doméstico, que comprende las cámaras «on board» —las instaladas en el vehículo, casco o vestimenta del conductor— y los sistemas de videoportería; pero la exclusión doméstica cae si la videoportería graba de modo constante y alcanza zonas comunes o la vía pública colindante. El tercero, las imágenes captadas por medios de comunicación en ejercicio de la libertad de información. El cuarto, las cámaras simuladas; ojo con el matiz, porque a las cámaras desactivadas sí les siguen siendo aplicables las medidas de seguridad del sistema.
Esa excepción doméstica es la que más discusiones genera en edificios y condominios. Una cámara que un propietario coloca en su puerta y que solo enfoca su propio umbral es doméstica. La misma cámara reorientada hacia el pasillo común, la puerta del vecino o la vereda deja de serlo, y su dueño pasa a ser responsable de un tratamiento de datos personales con todas las obligaciones que ello implica.
La legitimación: por qué se puede grabar sin pedir permiso
El numeral 6.3 admite tres títulos habilitantes: el consentimiento del titular, una norma con rango de ley que autorice la captación sin consentimiento, o alguna de las circunstancias del artículo 14 de la LPDP. En la práctica, casi ningún sistema de videovigilancia se sostiene en el consentimiento —sería absurdo pedir firma a cada persona que entra a una tienda—, sino en las dos vías restantes.
Conviene no confundir dos cosas que se confunden a diario: no necesitar consentimiento no equivale a no tener que informar. El deber de informar del artículo 18 de la LPDP subsiste íntegro y es autónomo respecto del consentimiento. De hecho, la inmensa mayoría de los incumplimientos que se detectan en videovigilancia no son por grabar sin permiso, sino por grabar sin avisar y sin documentar.
El cono de lo permitido: proporcionalidad, finalidad y zona mínima
Los numerales 6.4 a 6.8 son el corazón sustantivo de la directiva y funcionan como un embudo. El principio de proporcionalidad (6.4) exige que el tratamiento sea adecuado, pertinente y no excesivo respecto de la finalidad que justificó instalar las cámaras, y añade un criterio operativo muy concreto: la instalación es legítima cuando no exista un medio menos invasivo o igual de eficaz para alcanzar el fin perseguido. El principio de seguridad (6.5) impone medidas técnicas y organizativas; el de calidad (6.6) obliga a conservar solo por el tiempo necesario.
El numeral 6.8 cierra el embudo con dos reglas de encuadre que son las que más se incumplen: hay que prevenir la captación de imágenes de terceros ajenos a la finalidad, y las cámaras instaladas en espacios privados no deben obtener imágenes de espacios públicos, salvo que resulte imposible evitarlo, en cuyo caso solo puede captarse la porción de vía pública imprescindible. Traducido a instalación: la máscara de privacidad no es un adorno del software, es la herramienta con la que se cumple el 6.8.
Mapa de decisión por espacio, según los numerales 6.8, 7.1, 7.6, 7.15 a 7.17 de la directiva.
El deber de informar: el cartel y la hoja del artículo 18
La directiva parte la información en dos piezas. El cartel (numeral 6.11) va en cada acceso a la zona videovigilada, con fondo amarillo o cualquier otro que contraste con la pared, y debe indicar la identidad y domicilio del titular del banco de datos, ante quién y cómo ejercer los derechos de la LPDP, y dónde obtener la información del artículo 18. Su dimensión mínima es de 297 × 210 mm —una hoja A4 en horizontal— y solo puede reducirse si el espacio físico no lo permite, sin perder su finalidad informativa.
La segunda pieza es el informativo adicional (numeral 6.12): la hoja, impresa o digital, con las cinco condiciones del artículo 18 de la LPDP. Es la que casi nadie tiene, y la que primero pide un fiscalizador.
Cuánto se guarda y cuándo se borra
El numeral 6.13 fija la regla general: las imágenes o voces se almacenan por un plazo de treinta días y hasta un máximo de sesenta, salvo disposición distinta en normas sectoriales. Vencido ese plazo sin requerimiento de autoridad competente, los archivos deben eliminarse en un máximo de dos días hábiles (6.15). Hay dos válvulas de escape (6.16): una finalidad o interés legítimo que justifique conservar, y la contingencia técnica que razonablemente aplace el borrado.
El régimen laboral tiene su propio reloj. El numeral 7.21 obliga a conservar por ciento veinte días las imágenes sin editar que den cuenta de presuntas infracciones laborales o accidentes de trabajo, contados desde su conocimiento: es el plazo pensado para que el empleador ejerza las acciones que correspondan. Y el numeral 6.14 impone una entrega inmediata: si el registro presenta indicios razonables de delito o falta, el soporte va de inmediato a la Policía Nacional o al Ministerio Público.
Un detalle de implementación que suele pasarse por alto: si el grabador está configurado en sobrescritura cíclica —lo habitual—, el borrado ocurre solo cuando el disco se llena. Con discos grandes y pocas cámaras, un sistema puede estar guardando ocho meses de video sin que nadie lo advierta, lo que incumple el 6.13 y el principio de calidad. La configuración correcta es una política de retención por días, no por capacidad.
Videovigilancia laboral: hasta dónde llega el poder de dirección
El numeral 7.9 reconoce que, en virtud del poder de dirección, el empleador está facultado para vigilar el ejercicio de las actividades laborales mediante videovigilancia. El 7.10 le impone informarlo mediante carteles, sin perjuicio de hacerlo además de forma individualizada. El 7.11 y el 7.12 acotan la finalidad a la protección de bienes y recursos del empleador, la verificación de las medidas de seguridad en el trabajo y lo que prevea la legislación laboral y sectorial. Los numerales 7.13 a 7.16 aplican la proporcionalidad y prohíben cámaras y micrófonos en vestuarios, servicios higiénicos, comedores y análogos.
Dos reglas más son decisivas cuando la grabación se usa para sancionar. El numeral 7.22 reconoce al trabajador el derecho a acceder a las grabaciones —o a una copia digital— que sustenten la inconducta que se le imputa, y a usarlas como medio de prueba; el empleador debe difuminar a los terceros que aparezcan. El 7.23 exige, además, seguir el procedimiento de las normas laborales para imputar una falta grave. En términos prácticos: el video no reemplaza la carta de imputación, ni el descargo, ni el principio de inmediatez.
Lo que dijo el Tribunal Constitucional
El pronunciamiento peruano de referencia es la sentencia recaída en el Expediente N.° 02208-2017-PA/TC (Sentencia 599/2020, Pleno, 25 de setiembre de 2020, ponente Ferrero Costa). El Sindicato de Obreros P y A D’Onofrio demandó en amparo a Nestlé Perú S.A. para impedir la instalación de redes de cámaras en áreas de producción, almacenes y cámaras de la fábrica, invocando dignidad, intimidad y salud. El Tribunal declaró infundada la demanda, y su razonamiento aporta cuatro criterios utilizables:
- El artículo 9 del Decreto Supremo N.° 003-97-TR reconoce al empleador las facultades directiva, fiscalizadora y disciplinaria, y el uso de tecnología «coadyuva al cumplimiento de esas facultades» (fundamentos 4 a 7 y 11).
- Esas facultades tienen el límite del tercer párrafo del artículo 23 de la Constitución: ninguna relación laboral puede limitar el ejercicio de los derechos constitucionales ni rebajar la dignidad del trabajador (fundamento 6).
- Pesó que hubiera existido comunicación previa al sindicato, que las cámaras estuvieran en lugares visibles, instaladas por necesidades operativas y en concordancia con el Reglamento Interno de Seguridad y Salud en el Trabajo, que grabaran solo video y no audio, y que se ubicaran en áreas de tránsito y no en ambientes «privados» (fundamentos 12 a 15).
- El Tribunal reprochó a la parte demandante no haber precisado de qué forma concreta las cámaras lesionaban los derechos invocados (fundamento 16). La alegación genérica de «control total» no basta.
Leída al derecho, la sentencia no es un cheque en blanco: es una lista de condiciones. Cuando esas condiciones faltan —cámara oculta, en zona de descanso, sin aviso, con audio— el resultado del test cambia.
En el plano administrativo, la Opinión Consultiva N.° 045-2021-JUS/DGTAIPD, de 11 de noviembre de 2021, confirmó el mismo eje: el empleador puede instalar cámaras para el control laboral sin recabar el consentimiento del trabajador, pero debe cumplir el deber de informar del artículo 18 de la LPDP y respetar la razonabilidad y proporcionalidad del tratamiento.
Un contraste útil: el estándar europeo sobre cámaras ocultas
Como criterio comparado —ilustrativo, no vinculante en el Perú— vale traer la sentencia de la Gran Sala del Tribunal Europeo de Derechos Humanos en López Ribalda y otros c. España, de 17 de octubre de 2019 (demandas n.os 1874/13 y 8567/13). Una cadena de supermercados instaló cámaras visibles y ocultas tras detectar pérdidas de inventario durante meses; las grabaciones sirvieron para despedir a varias cajeras. La Gran Sala revirtió el fallo previo de la Sala y concluyó que no hubo violación del artículo 8 del Convenio, atendiendo a que existía una sospecha previa fundada de una infracción grave, a que la medida fue limitada en alcance y duración, y a que no había un medio menos intrusivo disponible. El estándar que se decanta es exigente: la cámara oculta es admisible como excepción y solo ante indicios serios de un perjuicio significativo, nunca como régimen ordinario de vigilancia.
Tratamientos específicos que la directiva regula aparte
Cuando otro opera tus cámaras: el encargado del tratamiento
La directiva distingue con precisión dos relaciones que las empresas suelen tratar igual (numeral 5.23). Si la empresa externa solo instala o da mantenimiento a los equipos sin acceso a imágenes o audio, no es encargada del tratamiento y toda la responsabilidad sigue en el titular del banco de datos. Si el proveedor utiliza los equipos o accede a las imágenes, videos o audios —el caso típico de la central de monitoreo—, es encargado del tratamiento y asume las obligaciones propias de esa condición.
En ese segundo escenario, el numeral 6.17 exige un contrato, convenio o documento similar que establezca el objeto, la duración, la naturaleza y finalidad del tratamiento, el tipo de datos y las categorías de interesados, las obligaciones y derechos de las partes, y el destino de los datos al terminar la prestación. El encargado debe garantizar que solo accedan personas autorizadas (6.19) y notificar sin dilación al responsable cualquier brecha de seguridad (6.20). Y si el proveedor subcontrata, el subcontratista asume las mismas obligaciones (6.21).
Dos advertencias prácticas. Primera: la cláusula de protección de datos que va al final del contrato de seguridad, en dos líneas, casi nunca satisface el 6.17; hace falta un anexo con el contenido mínimo. Segunda: el numeral 6.5 recuerda que los sistemas conectados a una central receptora de alarmas o a un centro de control solo pueden ser operados por empresas de seguridad conforme al Decreto Legislativo N.° 1213, y que estas se consideran encargadas del tratamiento.
Seguridad del sistema, perfiles y confidencialidad
El numeral 6.22 lista las obligaciones de seguridad de quien opera o accede al sistema, y son perfectamente auditables: procedimientos de identificación y autenticación de usuarios; conocimiento del funcionamiento del sistema; inventario documentado de cámaras y dispositivos con su ubicación y estado de operatividad; esquema documentado de la arquitectura física y lógica; documentación de gestión de accesos, privilegios y verificación periódica de privilegios; mecanismos de respaldo con verificación de integridad; y medidas para el transporte autorizado de equipos que contengan información personal.
Sobre esa base, el numeral 5.16 define tres perfiles —administrador, intermedio y básico— que deben designarse por documento. El perfil administrador es quien responde por el tratamiento. El numeral 6.23 introduce una regla de proporcionalidad muy útil para las pymes: en personas naturales o jurídicas que no superen las ocho cámaras y dos operadores, basta determinar el perfil administrador y habilitar un ambiente aislado o apropiado con control de acceso.
A eso hay que sumar el deber de confidencialidad instrumentado por documento (6.24 y 6.25), la responsabilidad personal de quienes operan el sistema por la difusión, copia o entrega no autorizada de grabaciones (6.26) y la prohibición expresa —en el contrato de trabajo o en el de la tercerizadora— de que el personal ajeno al sistema trate esos datos (6.27 a 6.29).
Desde marzo de 2025, todo lo anterior convive con el capítulo VI del Decreto Supremo N.° 016-2024-JUS. Sus exigencias son más concretas y aplican de lleno a un sistema de videovigilancia digital: verificación de privilegios con periodicidad mínima semestral y registros de trazabilidad conservados al menos dos años (artículo 46), un documento de seguridad aprobado formalmente y con fecha cierta (artículo 47), controles de áreas y equipos seguros (artículos 49 y 50), copias de respaldo con frecuencia mínima semanal y pruebas de integridad (artículo 51) y cifrado en la transferencia lógica de los datos (artículo 52).
Derechos de quien aparece en la grabación
Por la naturaleza del medio, la directiva admite tres derechos y descarta uno. Proceden el acceso, la cancelación y —en algunos supuestos— la oposición (6.30). No procede la rectificación (6.33), porque la imagen refleja un hecho objetivo que no puede modificarse a pedido del titular.
El derecho de acceso tiene una mecánica propia (6.31): el solicitante debe precisar fecha, rango de horas, lugar o cualquier dato que facilite ubicar la imagen y, de ser necesario, aportar una fotografía actual de sí mismo para que el responsable pueda verificar su presencia en el registro. Puede elegir entre tres vías: solicitud escrita con respuesta detallada; entrega de las imágenes en un CD o dispositivo análogo que el propio solicitante provee, con máscaras de privacidad sobre terceros y protección del archivo mediante cifrado o contraseña; o visualización en sitio, dejando constancia de lo visualizado.
Hay un matiz que a las empresas les cuesta aceptar y que conviene conocer: el numeral 6.31.5 dispone que no procede difuminar a terceros cuando se acredite el interés legítimo del solicitante, entendido como el acopio de información para ejercer el derecho de defensa o formular una denuncia administrativa o penal. Y toda denegación de un derecho debe indicar expresamente que cabe reclamar tutela ante la Autoridad Nacional de Protección de Datos Personales (6.34).
Qué se arriesga: infracciones, multas y fiscalización real
Las infracciones se tipifican en los artículos 132 a 134 del Decreto Supremo N.° 016-2024-JUS y se sancionan según el artículo 39 de la LPDP. Es leve realizar tratamiento incumpliendo las medidas de seguridad, no inscribir el banco de datos en el Registro Nacional o informar de forma incompleta dos o menos condiciones del artículo 18. Es grave no informar o hacerlo de forma incompleta en tres o más condiciones, incumplir las medidas de seguridad generando un perjuicio o una exposición no autorizada de datos, usar los datos para finalidades distintas de las que motivaron su recopilación, o no comunicar un incidente de seguridad cuando corresponde. Es muy grave el tratamiento por medios fraudulentos, desleales o ilícitos.
Los importes corresponden a la UIT de 2026, fijada en S/ 5 500 por el Decreto Supremo N.° 301-2025-EF. El artículo 39 de la LPDP añade un tope: la multa no puede superar el 10 % de los ingresos brutos anuales del ejercicio anterior a la infracción, y el artículo 124 del reglamento regula cómo acreditarlo. Desde el 1 de enero de 2026 el cálculo sigue la metodología aprobada por la Resolución Ministerial N.° 0476-2025-JUS, que distingue entre una multa preestablecida y otra construida sobre el beneficio ilícito dividido por la probabilidad de detección.
Que el riesgo es real lo muestran las cifras oficiales: durante 2024 la ANPD fiscalizó a 454 entidades, inició 133 procedimientos administrativos sancionadores, emitió 137 resoluciones en primera instancia y 55 en segunda, e impuso multas por S/ 13 424 590.
Vale la pena señalar una asimetría que juega a favor de quien se prepara. El artículo 40.1 del reglamento configura la evaluación de impacto relativa a la protección de datos personales como facultativa —a diferencia de lo que suele leerse en resúmenes apresurados—, y el artículo 125.4 la reconoce como atenuante de responsabilidad si se implementó y acreditó antes del inicio del procedimiento sancionador. Para un despliegue masivo de cámaras, hacer la evaluación es barato comparado con lo que descuenta.
Plan de implementación en diez pasos
Tres situaciones frecuentes, resueltas
Los siguientes supuestos no reproducen expedientes concretos: son configuraciones habituales en la asesoría, resueltas con las reglas ya citadas.
El almacén con mermas
Una distribuidora detecta faltantes recurrentes en el almacén y quiere instalar cámaras enfocadas al área de picking. Es admisible: hay finalidad legítima de protección de bienes (7.12), la zona es de tránsito y no un espacio íntimo, y el TC ha respaldado ese uso del poder fiscalizador. Condiciones: informar previamente a los trabajadores mediante carteles (7.10), no grabar audio salvo que existan riesgos relevantes que lo justifiquen (7.16), conservar sin editar por 120 días el material que documente una presunta falta (7.21), dar al trabajador acceso a la grabación que se le imputa difuminando a terceros (7.22) y seguir el procedimiento laboral de imputación (7.23). Lo que no cabe es una cámara oculta como método ordinario: bajo el estándar de López Ribalda, sería defendible únicamente ante una sospecha fundada y grave, con alcance y duración limitados.
La cámara del edificio que mira la calle
Un condominio instala cámaras en la fachada y, de paso, enfocan la vereda y la puerta del vecino. Aquí se cruzan dos regímenes. En clave de protección de datos, el numeral 6.8 obliga a limitar la captación a la porción de vía pública imprescindible y a enmascarar el resto, y la junta de propietarios —no el conserje— es titular del banco de datos con todas sus obligaciones. En clave de seguridad ciudadana, el Decreto Legislativo N.° 1218 y la Ley N.° 30120, reglamentados conjuntamente por el Decreto Supremo N.° 007-2020-IN, incorporan las imágenes de cámaras ubicadas en el exterior de inmuebles privados como instrumento de vigilancia ciudadana ante presunción de delito o falta, y regulan el procedimiento de entrega de las grabaciones. Ambas cosas conviven: se entrega a la autoridad lo requerido, y el resto se mantiene bajo el régimen ordinario de conservación y borrado.
La cámara IP del local que se ve desde el celular
Un negocio pequeño instala cámaras IP que el dueño consulta desde una aplicación. El sistema queda plenamente dentro de la directiva. Los numerales 7.27 y 7.28 imponen verificar que la identificación y autenticación estén activadas y asegurar el acceso por redes públicas; el artículo 46 del reglamento exige, además, gestión documentada de accesos, autenticación de usuarios y registros de trazabilidad conservados dos años. En la práctica esto significa cambiar la contraseña de fábrica del grabador, no compartir una sola cuenta entre varias personas, no exponer el puerto del DVR directamente a internet y revisar los privilegios cada seis meses. Un grabador con la credencial por defecto expuesto a internet no es un descuido técnico: es una infracción tipificada.
Conclusión
La Directiva N.° 01-2020-JUS/DGTAIPD no prohíbe casi nada de lo que una empresa razonable quiere hacer con sus cámaras. Lo que hace es exigir que la decisión esté escrita: por qué se graba, qué se graba, cuánto se guarda, quién mira, a quién se le entrega y cómo se avisa. El costo de cumplirla es fundamentalmente documental y de configuración; el costo de no hacerlo se mide en multas de hasta cien UIT, en pruebas inutilizables dentro de un procedimiento de despido y en la exposición de imágenes que nunca debieron salir del sistema.
Si en su organización las cámaras ya están instaladas, el orden de trabajo es claro: primero el inventario y la finalidad por dispositivo, después el reencuadre y la retención, y recién entonces los papeles. Al revés —empezar por el cartel— se obtiene un cumplimiento aparente que no resiste la primera fiscalización.
¿Te resultó útil este análisis o buscas asesoría en la materia?
Acompaño a empresas, condominios y entidades públicas en la adecuación de sus sistemas de videovigilancia a la Ley N.° 29733: inventario y evaluación de proporcionalidad, carteles y hojas informativas, contratos de encargo, documento de seguridad e inscripción del banco de datos. Conversemos sobre tu caso.
Fuentes
- Directiva N.° 01-2020-JUS/DGTAIPD, «Tratamiento de datos personales mediante sistemas de videovigilancia», aprobada por Resolución Directoral N.° 02-2020-JUS/DGTAIPD (publicada en El Peruano el 16 de enero de 2020). Texto oficial en gob.pe — Autoridad Nacional de Protección de Datos Personales.
- Ley N.° 29733, Ley de Protección de Datos Personales.
- Decreto Supremo N.° 016-2024-JUS, Reglamento de la Ley N.° 29733 (publicado el 30 de noviembre de 2024; vigente desde el 30 de marzo de 2025; deroga el Decreto Supremo N.° 003-2013-JUS).
- Resolución Directoral N.° 100-2025-JUS-DGTAIPD, Directiva sobre designación, desempeño y funciones del Oficial de Datos Personales (publicada el 31 de diciembre de 2025; vigente desde el 1 de enero de 2026).
- Resolución Ministerial N.° 0476-2025-JUS, Metodología para el cálculo de multas en materia de protección de datos personales (vigente desde el 1 de enero de 2026).
- Decreto Legislativo N.° 1218, que regula el uso de las cámaras de videovigilancia; Ley N.° 30120, Ley de Apoyo a la Seguridad Ciudadana con Cámaras de Videovigilancia Públicas y Privadas; y su reglamento conjunto, Decreto Supremo N.° 007-2020-IN.
- Decreto Supremo N.° 003-97-TR, TUO de la Ley de Productividad y Competitividad Laboral, artículo 9; Ley N.° 29783, Ley de Seguridad y Salud en el Trabajo.
- Tribunal Constitucional del Perú, Expediente N.° 02208-2017-PA/TC, Sentencia 599/2020, Pleno, 25 de setiembre de 2020 (caso Sindicato de Obreros P y A D’Onofrio c. Nestlé Perú S.A.). Sentencia en PDF.
- Autoridad Nacional de Protección de Datos Personales, Opinión Consultiva N.° 045-2021-JUS/DGTAIPD, de 11 de noviembre de 2021, sobre el deber de informar en la videovigilancia con fines de control laboral.
- Tribunal Europeo de Derechos Humanos, Gran Sala, López Ribalda y otros c. España, sentencia de 17 de octubre de 2019, demandas n.os 1874/13 y 8567/13 (criterio comparado, no vinculante en el Perú).
- MINJUSDH, nota de prensa de 10 de enero de 2025, balance de fiscalización y sanciones 2024 de la ANPD.
- Decreto Supremo N.° 301-2025-EF, que fija el valor de la UIT para 2026 en S/ 5 500.
- Imagen de cabecera: «CCTV cameras in Mumbai», de Punit Rajpal, CC0 1.0, vía Wikimedia Commons. Imagen de la sala de control: «CCTV control room monitor wall», de Mark Yeomans, CC BY-SA 4.0, vía Wikimedia Commons.
Este artículo tiene finalidad informativa y no constituye asesoría legal. La normativa citada corresponde al estado vigente a la fecha de publicación; conviene verificar modificaciones posteriores antes de tomar decisiones.

Una respuesta a “Videovigilancia y protección de datos personales en el Perú: cómo cumplir la Directiva 01-2020-JUS/DGTAIPD”
[…] nuevo. Donde ambos digan cosas distintas, manda el reglamento. Es la misma tensión que arrastra la Directiva de videovigilancia de 2020, redactada también sobre el reglamento […]